Firewall, antivirüs ve e-posta filtreleri ne kadar iyi olursa olsun, bazı sahte e-postalar çalışanların gelen kutusuna ulaşır. Bu noktada son savunma hattı çalışanın kendisidir. Oltalama tatbikatı, çalışanların sahte e-postaları tanıma ve bildirme becerisini gerçek bir saldırıdan önce ölçmek ve geliştirmek için kullanılır.
Nasıl yapılır?
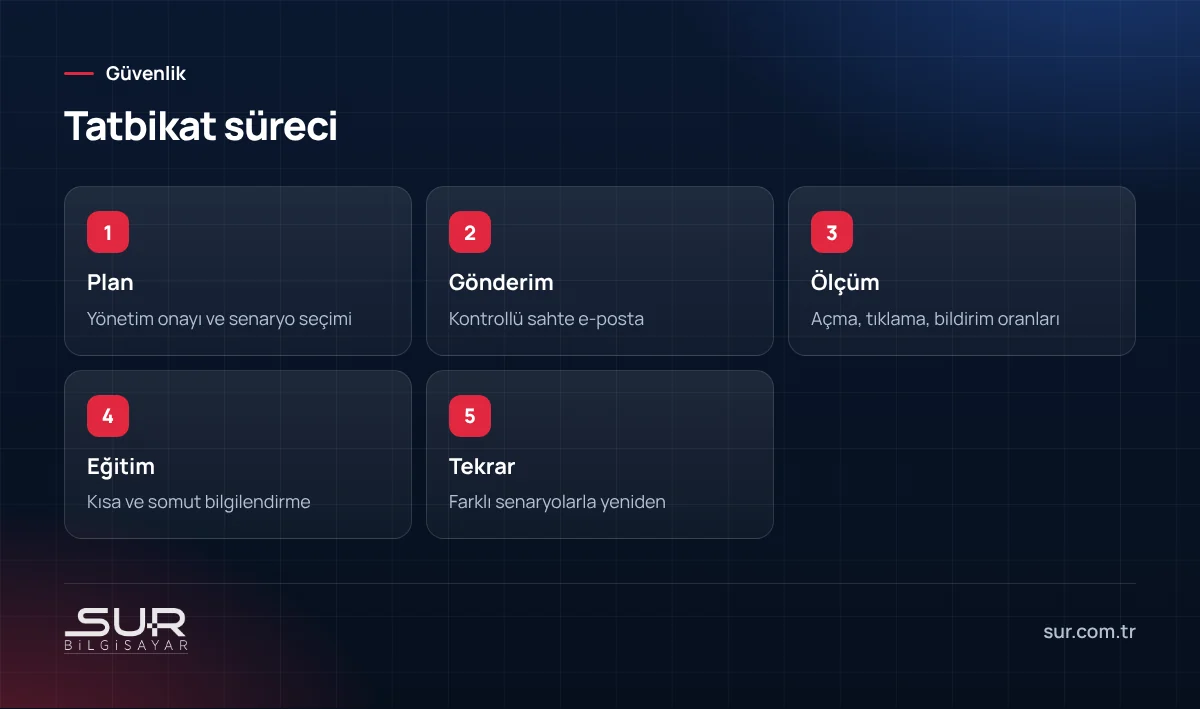
Yönetimin onayıyla, gerçek saldırılara benzeyen ancak zararsız sahte e-postalar çalışanlara gönderilir: kargo bildirimi, fatura, şifre süresi doldu uyarısı, ortak belge paylaşımı gibi. E-postadaki bağlantıya tıklayan çalışan, bir eğitim sayfasına yönlendirilir ve e-postanın hangi işaretlerden sahte olduğunun anlaşılabileceğini görür.
Senaryo seçimi
Senaryolar, işletmenin gerçekten karşılaşabileceği saldırılara benzemelidir. Muhasebe birimi için sahte fatura ve IBAN değişikliği, tüm çalışanlar için şifre yenileme ve paylaşılan belge senaryoları yaygın örneklerdir. Çalışanların kişisel hayatıyla ilgili hassas konular (maaş kesintisi, işten çıkarma gibi) senaryo olarak kullanılmamalıdır; güven ilişkisini zedeler.
Neler ölçülür?
- Tıklama oranı: Bağlantıya tıklayan çalışanların oranı.
- Bilgi girme oranı: Sahte sayfaya şifre giren çalışanların oranı.
- Bildirim oranı: Şüpheli e-postayı BT'ye bildiren çalışanların oranı.
En değerli ölçü bildirim oranıdır. Gerçek bir saldırıda bir çalışanın erken bildirimi, diğer çalışanların uyarılmasını ve olayın büyümeden durdurulmasını sağlar.
Cezalandırıcı olmayan yaklaşım
Tıklayan çalışanların cezalandırılması, çalışanların gerçek olaylarda hata yaptıklarını gizlemesine yol açar. Bunun yerine kısa ve somut bir eğitim verilmeli, bildirim yapan çalışanlar takdir edilmelidir. Tatbikat programının genel olarak duyurulması, ancak tarih ve içeriğin önceden bildirilmemesi dengeli bir yaklaşımdır.
Sonuçların kullanımı
Tatbikat sonuçları, hangi birimlerin ve senaryoların daha riskli olduğunu gösterir. Eğitimler bu alanlara odaklanabilir. Teknik önlemler de gözden geçirilmelidir: e-posta filtreleme, çok faktörlü doğrulama ve DNS filtreleme, tıklama olsa bile zararın sınırlı kalmasını sağlar. Ayrıntılar için DNS filtreleme yazımıza bakabilirsiniz.
Gerçek saldırı örnekleri için sahte fatura e-postaları yazımıza bakabilirsiniz. Sur Bilgisayar olarak işletmelere e-posta güvenliği, farkındalık ve ağ güvenliği konularında destek veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Kolay bildirim yolu
Çalışanların şüpheli e-postayı tek tıkla veya basit bir yönlendirmeyle bildirebileceği bir yol olmalıdır. Bildirimin zor olduğu ortamlarda çalışanlar şüpheli e-postayı silip geçer ve diğer çalışanlar uyarılamaz.
Sık sorulan sorular
Tatbikat çalışanları kandırmak değil mi?
Tıklayan çalışana ne yapılmalı?
Ne sıklıkla yapılmalı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…