Her yıl çok sayıda sitenin kullanıcı veritabanı sızdırılıyor. Bu veritabanlarında e-posta adresleri, kullanıcı adları ve bazen şifreler bulunuyor. Siz o siteyi yıllar önce bir kez kullanmış olsanız bile şifreniz sızmış olabilir. Asıl tehlike, aynı şifreyi e-posta, banka veya iş hesaplarında da kullanıyorsanız ortaya çıkar.
Nasıl kontrol edilir?
Bilinen veri sızıntılarını derleyen ve e-posta adresinizin bunlarda yer alıp almadığını gösteren güvenilir hizmetler vardır. Ayrıca tarayıcıların ve şifre yöneticilerinin şifre denetimi araçları, kayıtlı şifrelerinizden sızıntılarda görülenleri uyarır. Google hesabının şifre denetimi ve Microsoft Edge'in parola izleme özelliği bu kontrolleri otomatik yapar. Sızıntı kontrolü için şifrenizi bilmediğiniz sitelere yazmayın; güvenilir hizmetler yalnızca e-posta adresi ister ya da şifreyi cihazınızda güvenli şekilde karşılaştırır.
Sızıntı çıktıysa ne yapmalı?
Önce sızıntının yaşandığı sitedeki şifrenizi değiştirin. Ardından aynı veya benzer şifreyi kullandığınız tüm hesapları belirleyip değiştirin. Saldırganlar sızan e-posta ve şifre çiftlerini otomatik araçlarla binlerce sitede dener; buna kimlik bilgisi doldurma denir.
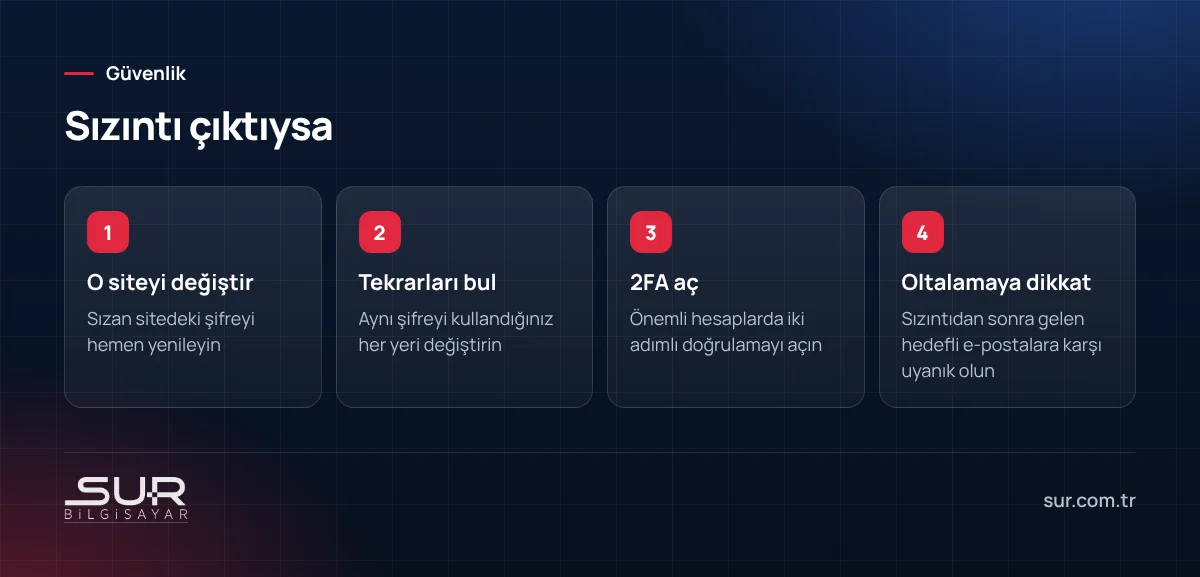
Sızıntıdan sonra gelen oltalama
Sızan veriler yalnızca şifre denemesi için değil, hedefli dolandırıcılık için de kullanılır. Adınızı, telefon numaranızı ve bir sipariş geçmişinizi bilen bir saldırganın gönderdiği e-posta veya SMS çok inandırıcı görünebilir. Sızıntı haberi aldığınız dönemde "hesabınızı doğrulayın" diyen mesajlara karşı ekstra dikkatli olun.
Güçlü şifre nasıl oluşturulur?
- Uzunluk önce gelir: Kısa ve karmaşık bir şifre yerine uzun bir parola cümlesi tercih edin. Birbiriyle ilgisiz birkaç kelimeyi aralarına işaret koyarak birleştirmek iyi bir yöntemdir.
- Kişisel bilgi kullanmayın: Doğum tarihi, plaka, takım adı, çocuk adı gibi bilgiler sosyal medyadan kolayca bulunur.
- Her hesaba ayrı şifre: Bunu pratik hâle getirmenin yolu bir şifre yöneticisidir.
- Sonuna rakam eklemek yetmez: "Sifre2024" ile "Sifre2025" saldırganlar için aynı şifredir.
Şifre tek başına yetmez
En güçlü şifre bile sahte bir sayfaya girildiğinde işe yaramaz. Bu yüzden önemli hesaplarda iki adımlı doğrulama veya geçiş anahtarı kullanmak şarttır. Yöntemlerin karşılaştırmasını iki adımlı doğrulama yazımızda bulabilirsiniz.
İşyerinde şifre politikası
İşyerlerinde minimum şifre uzunluğu, ortak şifrelerin yasaklanması, sızan şifrelerin engellenmesi ve iki adımlı doğrulamanın zorunlu tutulması temel bir güvenlik politikasıdır. Bu ayarlar domain veya kurumsal hesap yönetiminden merkezi olarak uygulanabilir.
Sur Bilgisayar olarak işletmelerde şifre politikası, hesap güvenliği ve çalışan farkındalık eğitimi konularında destek veriyoruz. Ayrıntılar için network güvenliği sayfamıza bakabilirsiniz.
Sık sorulan sorular
E-postam bir sızıntıda görünüyor. Hesabım çalındı mı?
Uzun şifre mi, karmaşık şifre mi daha güçlü?
Şifreleri belirli aralıklarla değiştirmek gerekir mi?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…