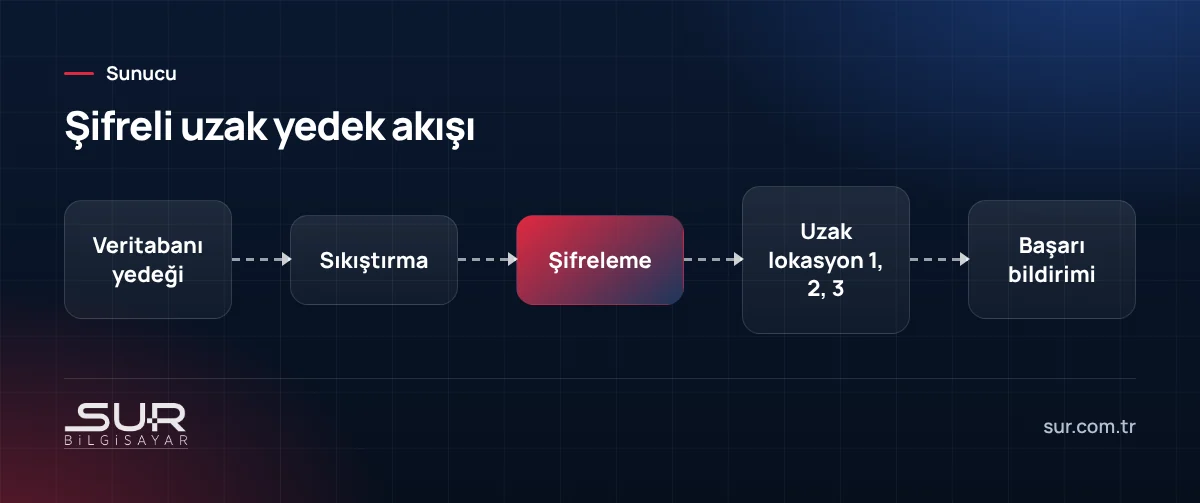
Birçok işletmede veritabanı yedeği her gece alınır ve sunucunun ikinci diskine ya da yanındaki bir harici diske yazılır. Bu, disk arızasında işe yarar; ama yangın, su baskını, hırsızlık veya fidye yazılımı gibi olaylarda sunucu ile yedek aynı anda kaybolabilir. Yedeğin bir kopyasının farklı bir lokasyonda olması bu yüzden şarttır.
Şifreleme
Veritabanı yedeği, işletmenin müşteri, cari, stok ve finans bilgilerinin tamamını içerir. Bu dosya şifrelenmeden bir bulut hesabına ya da FTP sunucusuna gönderilirse, o hesabın ele geçirilmesi tüm verinin sızması anlamına gelir. Bu durum aynı zamanda kişisel veri ihlali olarak değerlendirilebilir. Yedek, gönderilmeden önce güçlü bir yöntemle şifrelenmelidir.
Anahtar yönetimi
Şifreli yedeğin değeri, anahtarın güvenliği ve erişilebilirliği kadardır. Anahtar kaybolursa yedek açılamaz; yedekle aynı yerde durursa şifrelemenin anlamı kalmaz. Anahtar ayrı ve güvenli bir yerde, birden fazla yetkilinin erişebileceği şekilde saklanmalı ve belgelenmelidir.
Nereye gönderilir?
- Bulut depolama: Kurumsal bir depolama hizmeti; erişim anahtarı yalnızca yazma yetkisiyle sınırlandırılabilir.
- İkinci lokasyon: Şube veya farklı binadaki bir NAS.
- FTP/SFTP sunucusu: Şifreli bağlantı tercih edilmelidir.
Fidye yazılımına karşı en güçlü koruma, gönderilen yedeklerin belirli bir süre silinememesi veya değiştirilememesidir. Bu yaklaşımı 3-2-1-1-0 kuralı yazımızda anlattık.
İzleme ve test
Gönderimin başarısız olduğu günler fark edilmezse aylar sonra uzak lokasyonda eski bir yedek bulunur. Her gönderimin sonucunun bildirilmesi ve uzak kopyanın belirli aralıklarla indirilip geri yüklenerek test edilmesi gerekir.
Hazır çözüm
Saklama süresi
Uzak lokasyonda kaç günlük yedek tutulacağı da önceden belirlenmelidir. Yalnızca son birkaç günün yedeği tutulursa, haftalar önce başlamış ama yeni fark edilen bir veri hatasına geri dönmek mümkün olmaz. Günlük yedeklerin yanında haftalık ve aylık kopyaların daha uzun süre saklanması yaygın ve dengeli bir yaklaşımdır. Saklama süresi belirlenirken kişisel verilerin gereğinden uzun tutulmaması ilkesi de göz önünde bulundurulmalıdır.
Sur Bilgisayar'ın geliştirdiği veritabanı yedekleme yazılımı, sistemdeki tüm veritabanlarını her gün belirlenen saatte yedekler, şifreler ve üç farklı lokasyona gönderir. MySQL yedekleri için MySQL ve MariaDB yedekleme yazımıza bakabilirsiniz. Ayrıntılar için veritabanı yedekleme yazılımı sayfamızı inceleyebilirsiniz.
Sık sorulan sorular
Yedeği şifrelemek neden gerekli?
Şifreleme anahtarını nerede saklamalıyım?
Kaç farklı lokasyon yeterli?
Bu konuda destek mi lazım?
Kendi geliştirdiğimiz yazılım, sunucudaki SQL Server, MySQL ve Firebird veritabanlarını her gün belirlenen saatte yedekler, şifreler ve 3…