Ofislerde bilgisayarlar, sunucular ve firewall güncellenir; yazıcılar ise kurulduğu günden beri aynı yazılımla ve fabrika şifresiyle çalışır. Oysa ağa bağlı yazıcılar ve çok fonksiyonlu cihazlar aslında küçük bilgisayarlardır: kendi işletim yazılımları, web yönetim panelleri, ağ servisleri ve bazen dahili diskleri vardır. Ağ yazıcısı güvenliği bu yüzden göz ardı edilmemelidir.
Varsayılan şifre
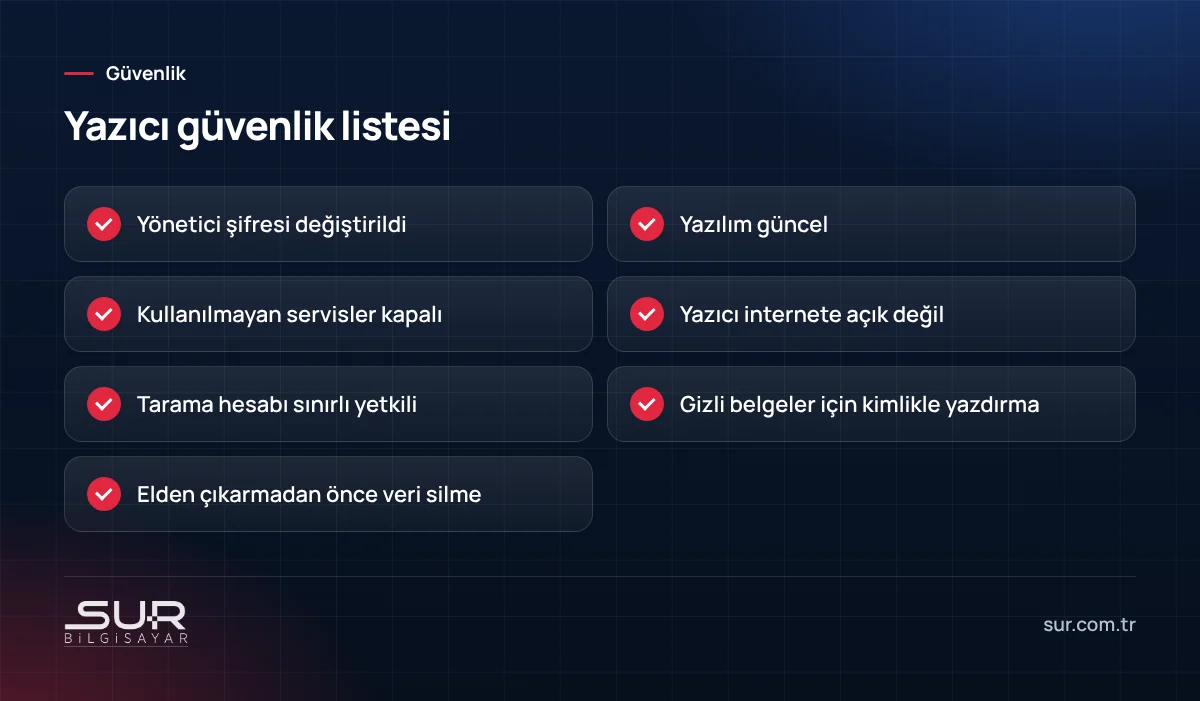
Yazıcıların web yönetim panelleri genellikle fabrika çıkışlı bir şifreyle gelir ve bu şifreler internette kolayca bulunabilir. Şifre değiştirilmediğinde ağdaki herkes yazıcının ayarlarını değiştirebilir, tarama hedeflerini yönlendirebilir veya kayıtlı e-posta hesabı bilgilerine erişebilir. Kurulumda ilk iş yönetici şifresinin değiştirilmesi olmalıdır.
Yazılım güncellemesi
Yazıcı üreticileri, cihaz yazılımlarında bulunan güvenlik açıkları için güncellemeler yayınlar. Bu güncellemeler genellikle otomatik yüklenmez. Yazıcıların da güncelleme takvimine dahil edilmesi gerekir.
Gereksiz servisler ve internet erişimi
Yazıcılarda kullanılmayan ağ servisleri ve protokoller kapatılmalıdır. Yazıcı hiçbir zaman internete doğrudan açık olmamalıdır; internetten erişilebilen yazıcılar otomatik taramalarla kolayca bulunur. Port yönlendirme riskleri için port yönlendirme yazımıza bakabilirsiniz.
Tarama hesapları
Taramaların e-postaya veya ağ klasörüne gönderilmesi için yazıcıya bir hesap bilgisi kaydedilir. Bu hesabın yalnızca tarama için gereken yetkiye sahip olması, yönetici hesabı kullanılmaması gerekir. Tarama klasörlerinin herkesin erişimine açık olmaması da önemlidir.
Gizli belgeler
Ortak yazıcıda basılan maaş bordrosu veya personel belgesi, başkası tarafından alınabilir. Kullanıcının yazıcı başında kart veya kodla kimliğini doğruladıktan sonra baskının başladığı sistemler bu riski ortadan kaldırır.
Elden çıkarma
Kiralık yazıcı iade edilirken veya eski cihaz satılırken, dahili diskte veya bellekte kalan belgeler ve kayıtlı hesap bilgileri silinmelidir. Birçok cihazda bunun için güvenli silme veya fabrika ayarlarına dönme seçeneği bulunur.
Ağ yazıcısı bağlantı sorunları için yazıcı ağda görünmüyor, yazıcı seçimi için lazer mi tanklı mı yazılarımıza bakabilirsiniz. Sur Bilgisayar olarak ofis ağlarındaki tüm cihazların güvenlik ayarlarını gözden geçiriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Ayrı ağ bölümü
Büyük ofislerde yazıcıların ayrı bir ağ bölümünde tutulması ve yalnızca yazdırma için gerekli trafiğe izin verilmesi, bir yazıcının ele geçirilmesi durumunda diğer cihazlara erişimi zorlaştırır. Misafir ağından yazıcıya erişim ise kapatılmalıdır.
Sık sorulan sorular
Yazıcı neden güvenlik riski olsun?
Yazıcının içinde veri kalır mı?
Taramalar e-postaya veya klasöre gidiyor. Risk var mı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…