ChatGPT, Gemini, Copilot ve benzeri yapay zekâ araçları e-posta yazmak, metin özetlemek, Excel formülü bulmak gibi işlerde gerçekten zaman kazandırıyor. Bu yüzden çalışanlarınızın bir kısmı, siz bir karar vermeden önce bunları kullanmaya başladı bile. Sorun araçların kendisinde değil, onlara ne girildiğinde: müşteri listesi, teklif dosyası, personel bilgisi. Bu yazıda yapay zekâ araçlarını işyerinde güvenli kullanmanın temel kurallarını ve KVKK boyutunu anlatıyoruz. Hukuki değerlendirme için bir uzmana danışmanızı öneririz.
Risk nerede?
- Kişisel veri: Müşteri ve çalışan bilgileri yurt dışındaki bir servise gönderilmiş olur. KVKK açısından bu bir veri aktarımıdır ve hukuki dayanak, aydınlatma ve yurt dışı aktarım şartları açısından değerlendirilmesi gerekir.
- Ticari sır: Fiyat stratejisi, teklif, sözleşme taslakları. Bazı ücretsiz hizmetlerde girilen içerik, ayarlar değiştirilmedikçe modelin geliştirilmesinde kullanılabilir.
- Yanlış bilgi: Yapay zekâ kendinden emin bir dille yanlış mevzuat maddesi, yanlış tarih, olmayan bir kaynak üretebilir.
- Hesap güvenliği: Kişisel e-posta ile açılan, iki adımlı doğrulaması olmayan hesaplar ele geçirildiğinde tüm sohbet geçmişi de gider.
Ne girilir, ne girilmez?
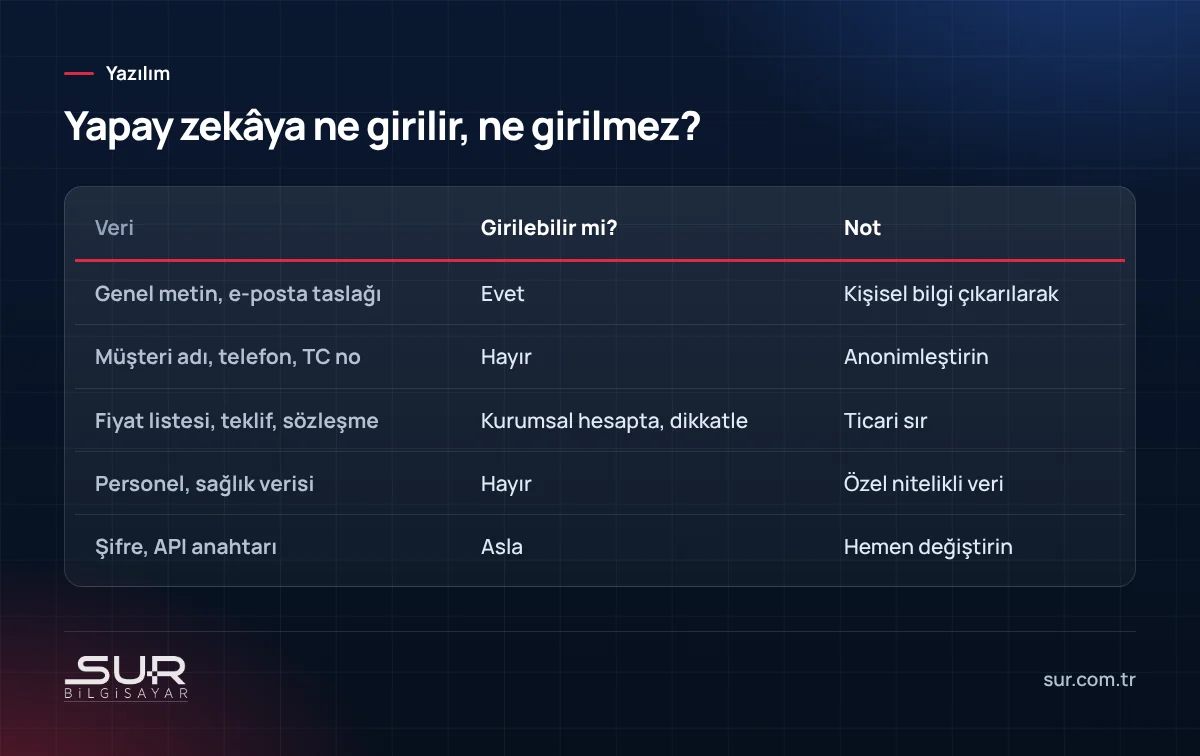
En pratik kural: kişisel veri ve şifre girilmez. Müşteriye yazılacak bir e-postayı düzeltmek mi istiyorsunuz? Adı, telefonu, sipariş numarasını çıkarıp "[Müşteri]" yazın. Bir Excel tablosunu analiz ettirmek mi istiyorsunuz? Kişisel bilgi içeren sütunları silin ya da anlamsız kodlarla değiştirin. Sağlık, din, sendika, biyometri gibi özel nitelikli veriler hiç girilmemeli.
Kurumsal hesap kullanın
Yapay zekâ servislerinin kurumsal planlarında genellikle girilen verilerin modeli eğitmekte kullanılmaması, merkezi yönetim, kullanıcı ekleme-çıkarma ve kayıt tutma gibi güvenceler bulunur. Microsoft 365 veya Google Workspace kullanıyorsanız bu ortamların içinde gelen yapay zekâ özellikleri, verinizi aynı kurumsal sözleşme çerçevesinde işleyebilir. Hangi güvencenin hangi planda olduğunu servisin kendi sözleşmesinden okuyun; reklam broşüründen değil.
Bir sayfalık şirket içi kural seti
- İzinli araçlar: Şirket hangi yapay zekâ araçlarının, hangi hesap türüyle kullanılacağını belirler.
- Yasak veriler: Kişisel veriler, özel nitelikli veriler, şifreler, müşteri sözleşmeleri, henüz açıklanmamış finansal bilgiler.
- Doğrulama zorunluluğu: Yapay zekânın ürettiği rakam, mevzuat ve teknik bilgi, kullanılmadan önce asıl kaynaktan kontrol edilir.
- Sorumluluk: Müşteriye giden metin, yapay zekâ yazsa da çalışanın sorumluluğundadır.
- Hesap güvenliği: İki adımlı doğrulama zorunlu, hesaplar şirket e-postasıyla açılır, çalışan ayrılınca kapatılır.
- Şüphede sor: Bir verinin girilip girilemeyeceğinden emin değilse yöneticisine sorar.
Yasaklamak genellikle işe yaramaz; çalışanlar telefonlarından gizlice kullanmaya devam eder. Kuralı netleştirip doğru aracı sağlamak daha etkilidir.
Yapay zekâ ve dolandırıcılık
Madalyonun diğer yüzü de var: dolandırıcılar da yapay zekâyı kullanıyor. Ses taklidiyle yapılan ödeme dolandırıcılığına karşı önlemleri deepfake yazımızda anlattık. Ticari yazılımınıza yapay zekâ özellikleri eklemek gibi daha ileri konular için yazılım hizmetlerimiz sayfasından bize ulaşabilirsiniz.
Sık sorulan sorular
ChatGPT'ye müşteri bilgisi girmek KVKK'ya aykırı mı?
Ücretsiz ve kurumsal yapay zekâ hesapları arasında fark var mı?
Yapay zekânın verdiği bilgiye güvenebilir miyim?
Çalışanlara yapay zekâ kullanımını yasaklamalı mıyız?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…