Toplantı odasındaki boş bir ağ prizi, koridordaki bir kablo, depoda unutulmuş bir switch portu... Bu noktalara takılan her cihaz, çoğu işyerinde doğrudan iç ağa erişim kazanır. Ağ erişim kontrolü (NAC), ağa bağlanan her cihazın kim olduğunu ve uygun olup olmadığını kontrol ederek bu açığı kapatmayı amaçlar.
NAC ne yapar?
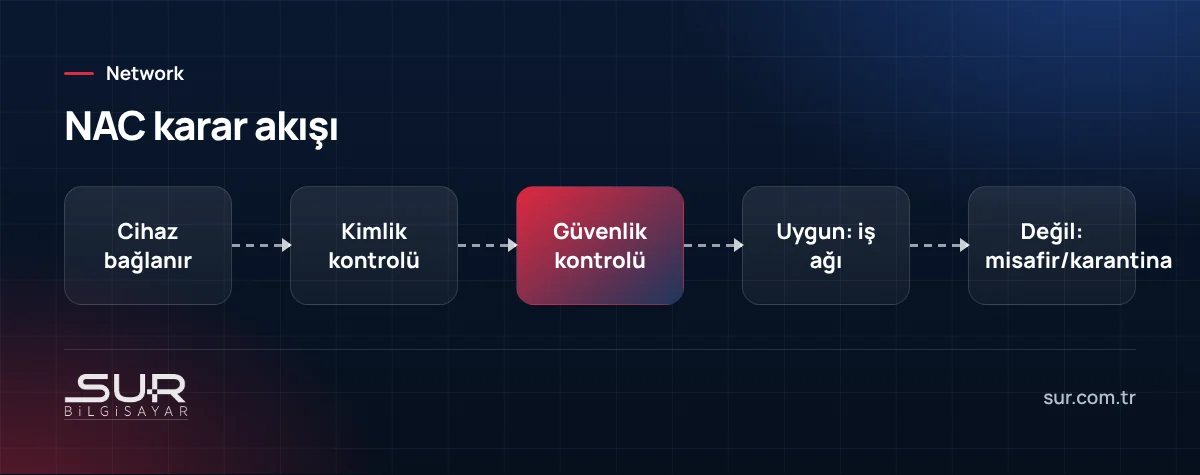
- Kimlik: Bağlanan cihazın veya kullanıcının şirkete ait olup olmadığını doğrular.
- Uygunluk: Gelişmiş çözümlerde cihazın güvenlik yazılımı ve güncellemelerinin durumunu kontrol eder.
- Yönlendirme: Uygun cihazları iş ağına, tanınmayanları misafir ağına veya karantinaya yönlendirir.
- Kayıt: Hangi cihazın ne zaman, hangi porttan bağlandığını kaydeder.
Nasıl çalışır?
Kablolu ve kablosuz ağlarda 802.1X standardı, cihazın switch portuna veya Wi-Fi'a bağlandığında bir RADIUS sunucusu üzerinden doğrulanmasını sağlar. Doğrulanana kadar port yalnızca kimlik doğrulama trafiğine izin verir. Kablosuz tarafı WPA-Enterprise ve RADIUS yazımızda anlattık; aynı mantık kablolu portlar için de uygulanabilir.
Küçük işletmeler için basit adımlar
Tam kapsamlı bir NAC çözümü küçük işletmeler için karmaşık ve maliyetli olabilir. Ancak aynı hedefe yaklaşan basit önlemler vardır:
- Kullanılmayan portları kapatmak: Switch'te boş duran portları devre dışı bırakmak.
- Port güvenliği: Bir porta yalnızca tanımlı cihazın bağlanmasına izin vermek.
- Toplantı odası ağı: Toplantı odalarındaki prizleri misafir VLAN'ına atamak.
- Cihaz envanteri: Ağdaki cihazların listesini tutmak ve düzenli kontrol etmek.
Yazıcı, kamera ve IoT cihazları
Kullanıcı adı ve şifre giremeyen cihazlar NAC'ın zorlandığı noktadır. Bu cihazlar için MAC adresi tabanlı tanımlama ve ayrı, kısıtlı VLAN'lar kullanılır. MAC adresi taklit edilebildiği için bu cihazların ağlarından iş ağına erişim ayrıca firewall kurallarıyla sınırlanmalıdır.
Fiziksel güvenlikle birlikte
Ağ erişim kontrolü, ağ kabinlerinin kilitli olması ve kablolama noktalarının kontrol altında tutulmasıyla birlikte anlam kazanır. Kilitsiz bir kabine erişebilen biri, en iyi yapılandırılmış switch'te bile kabloları değiştirebilir. Kabinlerin kilitli, anahtarların ise sorumlu kişilerde olması basit ama etkili bir önlemdir.
Kişisel cihazlar
Çalışanların kişisel telefon ve laptoplarını iş ağına bağlaması yaygın bir risktir. Bu cihazların güvenlik durumu bilinmez. NAC veya basit ağ ayrımı ile kişisel cihazlar misafir ağına yönlendirilebilir; iş uygulamalarına erişim ise ayrı ve kontrollü yollarla sağlanır.
Sur Bilgisayar olarak işyerlerinde ağ erişim kontrolü, port güvenliği ve VLAN yapılandırması yapıyoruz. Ayrıntılar için network güvenliği sayfamıza bakabilirsiniz.
Sık sorulan sorular
NAC yalnızca büyük şirketler için mi?
NAC cihazın güvenliğini de kontrol eder mi?
Yazıcı ve kameralar nasıl doğrulanır?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…