NAS (ağa bağlı depolama) cihazları küçük işletmeler için harika: ortak dosya alanı, bilgisayar yedekleri, kamera kayıtları, hatta fotoğraf arşivi. Üreticilerin "her yerden erişin" özellikleri sayesinde birkaç tıklamayla internete de açılabiliyorlar. İşte sorun burada başlıyor. Son yıllarda internete açık NAS cihazlarını doğrudan hedef alan fidye saldırıları defalarca yaşandı; saldırganlar NAS yazılımındaki açıkları kullanarak cihazdaki tüm dosyaları şifreledi. Bu yazıda NAS'ı internete açmanın risklerini ve güvenli kullanım yollarını anlatıyoruz. Belirli bir markayı değil, genel ilkeleri ele alıyoruz.
NAS neden hedef?
- Bir işletmenin en değerli verisi orada toplanmıştır.
- Yedekler de çoğu zaman aynı NAS'tadır; NAS şifrelenince yedek de gider.
- Yönetim paneli ve dosya paylaşım servisleri internete açılabilir.
- Kurulduktan sonra yıllarca güncellenmeyen cihaz sayısı çok fazladır.
Riskli kullanım alışkanlıkları
Port yönlendirme ile yönetim panelini açmak: Modemde NAS'ın yönetim portunu dışarıya yönlendirmek, cihazın giriş ekranını internetteki herkese göstermek demektir. Otomatik tarayıcılar bu ekranları sürekli arar.
Üreticinin uzaktan erişim servisini korumasız kullanmak: Bu servisler port açmadan erişim sağladığı için daha güvenli görünür, ama zayıf şifre ve iki adımlı doğrulama olmadan aynı riski taşır.
UPnP: NAS'ın modemde kendiliğinden port açmasına izin veren bu özellik, farkında olmadan cihazı internete açabilir.
Varsayılan admin hesabı: "admin" kullanıcı adı, saldırganların ilk denediği isimdir.
Güvenli kullanım
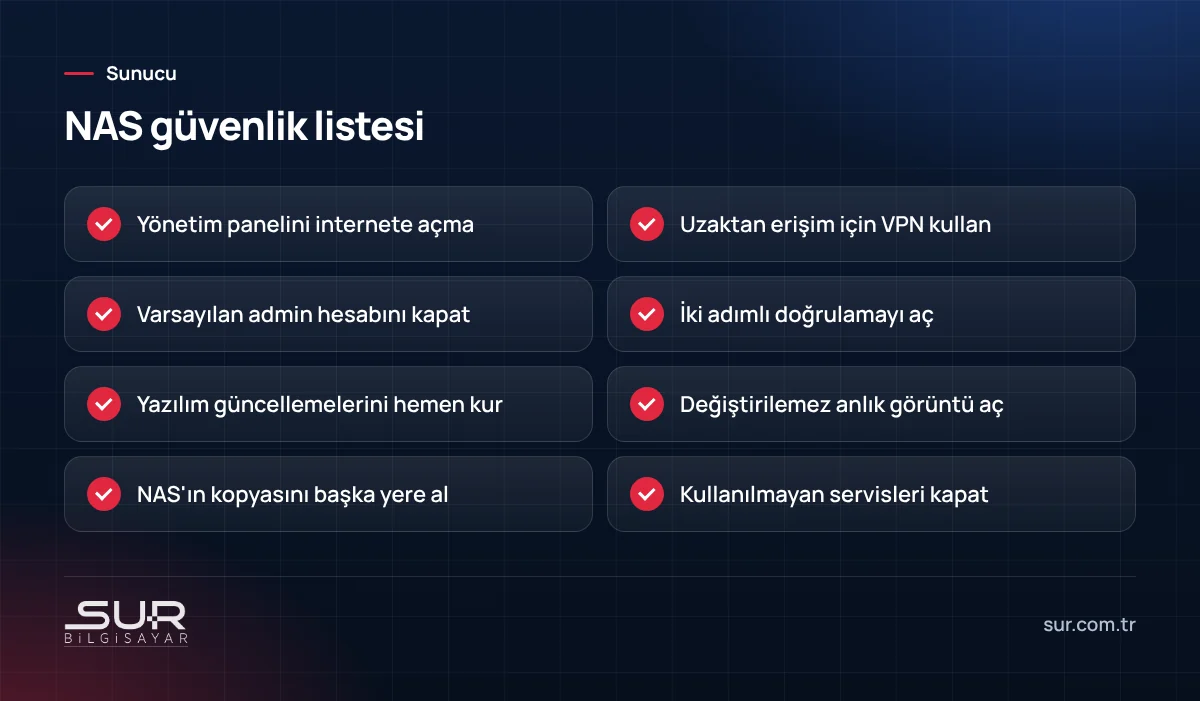
- Yönetim panelini internete kapatın. Modemdeki port yönlendirmelerini ve UPnP'yi kontrol edin.
- Uzaktan erişim için VPN: Evden veya şubeden ofis ağına VPN ile bağlanın, NAS'a ofis içindeymiş gibi erişin. Firewall'unuz VPN destekliyorsa en temiz yol budur.
- Hesaplar: Varsayılan admin hesabını devre dışı bırakıp farklı adlı bir yönetici hesabı açın. Her kullanıcının kendi hesabı olsun; ortak hesap kullanmayın. Yönetici hesabında iki adımlı doğrulama açın.
- Güncellemeler: NAS'ın işletim sistemi ve uygulamaları için güncelleme bildirimini açın, güvenlik güncellemelerini bekletmeden kurun. Kullanmadığınız uygulamaları (medya sunucusu, eski paylaşım protokolleri) kaldırın.
- Anlık görüntüler: Paylaşılan klasörler için düzenli, mümkünse değiştirilemez anlık görüntüler ayarlayın. Fidye yazılımı dosyaları şifrelese bile birkaç saat önceki hale dönebilirsiniz.
- Ayrı kopya: NAS'ın kendisi bir yedek değil, verinin bulunduğu yerlerden biridir. NAS'taki önemli verinin başka bir cihaza, buluta veya çevrimdışı bir diske de kopyası olsun. Ayrıntılar 3-2-1-1-0 yedek kuralı yazımızda.
Ağdaki bilgisayardan gelen tehlike
NAS internete kapalı olsa bile, ağdaki bir bilgisayara bulaşan fidye yazılımı o bilgisayarın erişebildiği tüm ağ paylaşımlarını şifreler. Bu yüzden kullanıcılara yalnızca ihtiyaç duydukları klasörlerde yazma yetkisi verin; yedek klasörlerini hiçbir kullanıcı hesabına paylaşım olarak açmayın.
Eski NAS'lar
Üreticinin güncelleme yayınlamayı bıraktığı eski NAS modelleri internete hiç açılmamalı. Mümkünse yalnızca ikincil yedek gibi düşük riskli işlerde, ağdan ayrılmış şekilde kullanılmalı ya da yenilenmelidir.
NAS ve dosya sunucusu güvenliği, uzaktan erişim için VPN kurulumu ve yedek düzeni için Tokat'ta sunucu kurulum ve bakım ekibimizle görüşebilirsiniz. NAS ile sunucu arasında karar veremiyorsanız sunucu mu NAS mı yazımıza bakın.
Sık sorulan sorular
NAS fidye yazılımına karşı korumalı mı?
NAS'a evden güvenli nasıl erişirim?
Anlık görüntü (snapshot) ne işe yarar?
NAS'ın yazılımını ne sıklıkla güncellemeliyim?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…