Uzaktan çalışma kalıcı hale geldi, ticari programlar buluta taşınıyor, çalışanlar evden, şubeden, telefondan bağlanıyor. Klasik güvenlik modelinde "ofisin içi güvenli, dışı tehlikeli" varsayımı vardı ve dışarıdan gelenlere VPN ile içeri girme izni verilirdi. Zero Trust (sıfır güven) yaklaşımı bu varsayımı bırakıyor: içeride de olsanız her erişim ayrıca doğrulanıyor. Bu yazıda kavramın KOBİ için ne anlama geldiğini ve ZTNA'nın VPN'in yerini alıp almayacağını anlatıyoruz.
Sıfır güven ne demek?
Üç temel ilke:
- Her erişimi doğrula: Kim olduğunu (kimlik), hangi cihazdan geldiğini (cihaz durumu) ve neye erişmek istediğini (yetki) her seferinde kontrol et.
- En az yetki: Kullanıcıya yalnızca işi için gereken kaynağı aç; muhasebeci depo kamerasına, stajyer sunucunun yönetim paneline erişmesin.
- İhlali varsay: Bir hesap veya cihaz ele geçirilse bile saldırganın ağda serbestçe dolaşamayacağı şekilde tasarla.
Zero Trust bir ürün değil, bir yaklaşım. Satıcıların "Zero Trust ürünü" dediği şeyler bu yaklaşımın bazı parçalarını uygulayan araçlardır.
VPN'in sorunu ne?
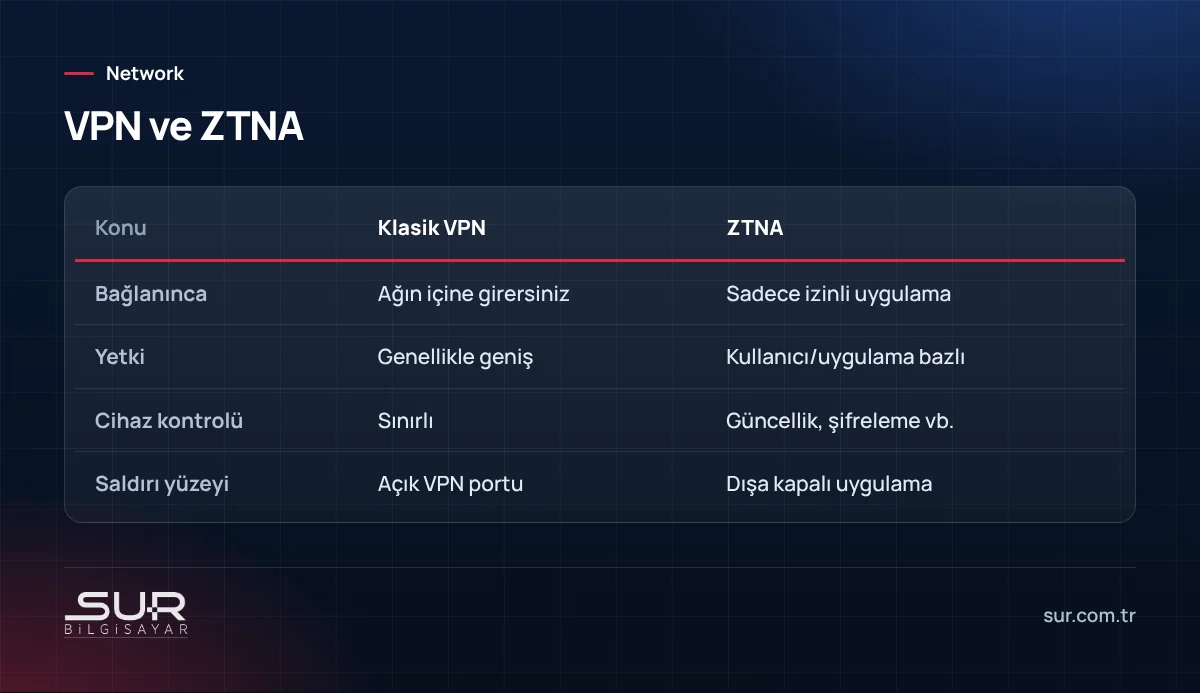
VPN, kullanıcıyı ofis ağının içine alır. Bağlandıktan sonra genellikle ağdaki birçok kaynağı görebilir: dosya sunucusu, yazıcılar, diğer bilgisayarlar. Bir çalışanın şifresi çalınırsa saldırgan da aynı geniş erişime sahip olur. Ayrıca VPN cihazı internete açık bir kapıdır; son yıllarda VPN cihazlarındaki açıklar büyük fidye saldırılarının giriş noktası oldu. Uzak masaüstünü doğrudan internete açmanın riskini RDP yazımızda anlatmıştık; VPN ondan çok daha iyidir, ama tek başına son nokta değildir.
ZTNA nasıl çalışır?
ZTNA (Zero Trust Network Access), kullanıcıyı ağa değil, yalnızca belirli uygulamaya bağlar. Kullanıcı kimliğini (çok faktörlü doğrulamayla) kanıtlar, cihazının güncel ve şifreli olduğu kontrol edilir, ardından yalnızca yetkili olduğu uygulama, örneğin ticari programın uzak masaüstü sunucusu, kendisine açılır. Uygulama internete doğrudan açık değildir; aradaki ZTNA servisi bağlantıyı aracılık ederek kurar.
KOBİ için pratik ilk adımlar
- Çok faktörlü doğrulama (MFA): E-posta, VPN, uzak masaüstü ve bulut hizmetlerinin hepsinde. Tek başına en büyük farkı yaratan adım.
- Yönetici yetkilerini sınırlayın: Günlük işler yönetici olmayan hesaplarla yapılsın.
- VPN'i daraltın: VPN kullanıcılarını gruplara ayırıp her grubun yalnızca gereken sunucuya erişmesine izin verin.
- Ağı bölün: Kameralar, misafir ağı, sunucular ve kullanıcı bilgisayarları ayrı ağ bölümlerinde olsun.
- Cihaz durumu: Uzaktan bağlanan cihazlarda güncel işletim sistemi, disk şifrelemesi ve antivirüs şartı koyun.
- Uygun uygulamaları ZTNA'ya taşıyın: Birçok firewall üreticisi ve bulut servisi artık ZTNA özelliği sunuyor; tek bir uygulamayla başlayıp genişletebilirsiniz.
VPN'i hemen kapatmalı mıyız?
Hayır. Çoğu KOBİ için gerçekçi yol, mevcut VPN'i MFA ile güçlendirmek ve yetkileri daraltmak, sonra uygun uygulamaları zamanla ZTNA'ya taşımaktır. Sıfır güven bir hafta sonu projesi değil, adım adım ilerleyen bir dönüşümdür.
İşyerinizin uzaktan erişim yapısını gözden geçirmek, MFA ve ağ bölümlendirmesini kurmak için Tokat'ta network güvenliği ekibimizle görüşebilirsiniz.
Sık sorulan sorular
Zero Trust bir ürün mü?
ZTNA ile VPN arasındaki fark nedir?
Küçük bir işletme Zero Trust'a nereden başlamalı?
VPN'imizi hemen kapatmalı mıyız?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…