Ofiste yeni biri işe başladığında bilgisayarına kullanıcı açılıyor, yazıcı tek tek ekleniyor, ortak klasör şifresi kâğıda yazılıp veriliyor. Biri ayrıldığında ise çoğu zaman hiçbir şey kapatılmıyor. Active Directory ile domain yapısına geçmek bu dağınıklığı tek merkezden yönetilir hale getirir. Aşağıda domain'in ne kazandırdığını, grup ilkesi ve şifre politikası için somut örnekleri ve geçişte dikkat edilecekleri anlatıyoruz.
Workgroup ile domain arasındaki fark
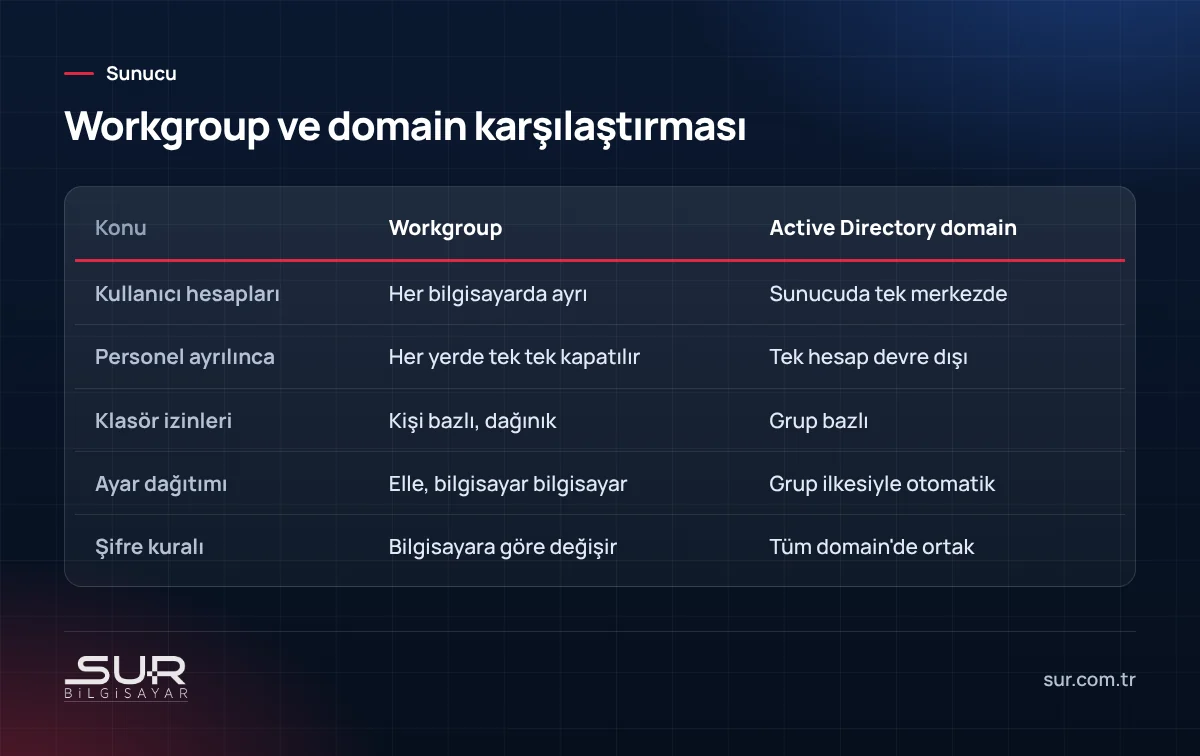
Varsayılan kurulumda her Windows bilgisayar bir "çalışma grubu" (workgroup) üyesidir. Kullanıcı hesapları her bilgisayarın kendi içindedir. Muhasebe bilgisayarındaki kullanıcı hesabı, sunucudaki hesabından ayrıdır; kullanıcı şifresini birinde değiştirirse diğerinde eskisi kalır.
Domain yapısında hesaplar tek yerde, etki alanı denetleyicisi (domain controller) olarak çalışan Windows Server üzerinde durur. Kullanıcı hangi bilgisayara oturursa aynı hesapla girer; izinler, şifre kuralları ve bilgisayar ayarları merkezden dağıtılır.
Domain'e geçmek pratikte ne kazandırır?
- Tek hesap, tek şifre: Kullanıcı bilgisayarına, dosya sunucusuna ve domain'e bağlı uygulamalara aynı hesapla girer.
- Personel ayrıldığında tek tıkla kapatma: Active Directory Kullanıcıları ve Bilgisayarları konsolunda hesabı devre dışı bırakırsınız; tüm paylaşımlara erişimi aynı anda kesilir.
- Klasör izinleri gruplarla: "Muhasebe", "Satış", "Yönetim" gibi gruplar açılır, klasör izni kişiye değil gruba verilir. Yeni personeli gruba eklemek yeterlidir.
- Ayarların otomatik dağıtılması: Grup ilkesi (GPO) ile yazıcı, ağ sürücüsü, ekran kilidi, güvenlik ayarları tüm bilgisayarlara kendiliğinden gelir.
- Yönetici yetkisinin kontrolü: Kullanıcılar kendi bilgisayarında yönetici olmadan çalışır; program kurma, güvenlik ayarını kapatma gibi işler sınırlanır. Bu, fidye yazılımına karşı alınacak önlemlerin de temel maddelerinden biridir.
Grup ilkesi (GPO) ile neler yapılabilir?
Grup ilkesi yönetimi konsolu (gpmc.msc) üzerinden hazırlanan ilkeler, organizasyon birimlerine (OU) bağlanır ve o birimdeki kullanıcı ya da bilgisayarlara uygulanır. Küçük ve orta ölçekli ofislerde en çok işe yarayan örnekler:
Bilgisayarlara uygulanan ilkeler
- Belirli süre işlem yapılmazsa ekranın kilitlenmesi
- Windows Güvenlik Duvarı'nın kapatılamaması
- USB bellek kullanımının kısıtlanması veya sadece okumaya izin verilmesi
- Yerel yönetici şifrelerinin her bilgisayarda farklı ve otomatik dönen bir şifre olması (Windows LAPS)
- Windows Update ayarlarının ortak bir takvime bağlanması
Kullanıcılara uygulanan ilkeler
- Ortak klasörün oturum açılınca otomatik olarak sürücü harfiyle bağlanması
- Departmana göre yazıcı atanması
- Masaüstü ve Belgeler klasörünün sunucuya yönlendirilmesi, böylece yedeğin sunucudan alınması
- Denetim Masası veya kayıt defteri erişiminin kısıtlanması
Bir ilkenin bilgisayara ulaşıp ulaşmadığını görmek için istemcide komut isteminde gpupdate /force ile ilkeleri yenileyip gpresult /r ile hangi ilkelerin uygulandığını kontrol edebilirsiniz.
Şifre politikası nasıl kurulmalı?
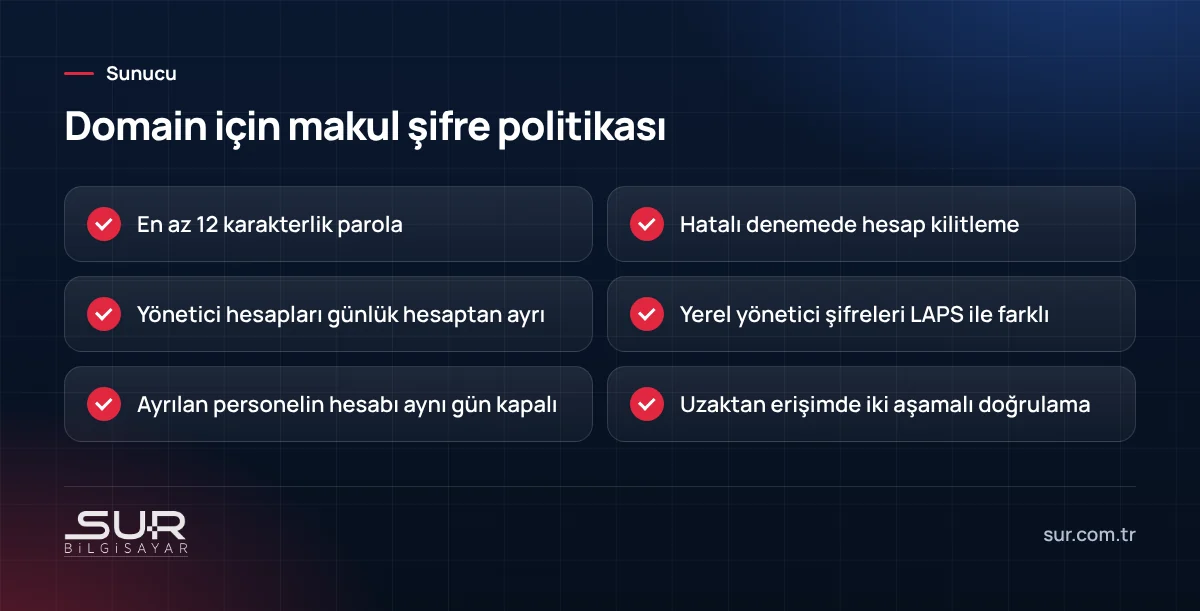
Domain'in varsayılan şifre politikası "Default Domain Policy" içinde tanımlıdır ve tüm domain kullanıcılarına uygulanır. Burada abartmak da, gevşek bırakmak da sorun çıkarır. Sahada mantıklı bulduğumuz yaklaşım:
- Uzunluk karmaşıklıktan önemlidir. En az 12 karakterlik bir parola, 8 karakterlik karmaşık bir şifreden daha zor kırılır. Kullanıcıya üç dört kelimelik bir cümle önermek işe yarar.
- Sık zorunlu değişiklik yerine hesap kilitleme. Her ay şifre değiştirtmek, "Tokat2026!", "Tokat2026!!" gibi tahmin edilebilir şifreler doğurur. Belirli sayıda hatalı denemeden sonra hesabın bir süre kilitlenmesi, deneme yanılma saldırılarını daha etkili keser.
- Yönetici hesapları ayrı olsun. BT sorumlusu günlük işini normal hesabıyla yapmalı, yönetici hesabını sadece gerektiğinde kullanmalıdır.
- Farklı gruplara farklı kural: Yönetici hesaplarına daha sıkı kural gerekiyorsa ayrıntılı parola ilkeleri (fine-grained password policy) ile sadece o gruba uygulanabilir.
Geçişte dikkat edilecekler
Domain'e geçiş bir hafta sonunda tamamlanabilecek bir iştir, ama hazırlıksız yapılırsa pazartesi sabahı kimse masaüstündeki dosyalarını bulamaz. Kontrol edilmesi gerekenler:
- Windows sürümleri: Home sürümlü bilgisayarlar domain'e katılamaz. Önce envanter çıkarın, gerekirse Pro sürüme yükseltin.
- Kullanıcı profilleri: Domain hesabıyla ilk oturumda yeni ve boş bir profil açılır. Masaüstü, belgeler, tarayıcı yer imleri ve e-posta ayarlarının taşınması planlanmalıdır.
- DNS: Active Directory DNS'e dayanır. İstemcilerin DNS sunucusu olarak etki alanı denetleyicisini göstermesi gerekir; modemi DNS olarak bırakmak en sık gördüğümüz kurulum hatasıdır.
- İkinci denetleyici: Tek etki alanı denetleyicisi arızalanırsa oturum açma ve paylaşımlar etkilenir. Mümkünse ikinci bir denetleyici, en azından düzenli ve denenmiş bir sistem durumu yedeği şarttır.
- Ticari program ve lisanslar: Bazı programlar kullanıcı adına veya bilgisayar adına bağlı lisans kullanır. Geçiş öncesi üretici ile kontrol edin.
ofis.firmaadi.com.tr) seçmek, ileride çakışma yaşamamak için güvenli bir yoldur. Sonradan domain adı değiştirmek zahmetlidir.Yeni personel geldiğinde ve ayrıldığında rutin
Domain kurulduktan sonra asıl fayda, personel değişimlerinde görülür. İşleri kâğıda dökülmüş basit bir rutin, unutulan hesapların önüne geçer:
- İşe başlayan için: Kullanıcıyı doğru organizasyon birimine (OU) açın, departman grubuna ekleyin, ilk oturumda şifresini değiştirmesini zorunlu kılın. Yazıcı, ortak klasör ve ekran kilidi grup ilkesiyle kendiliğinden gelir.
- Ayrılan için: Hesabı silmek yerine aynı gün devre dışı bırakın, açıklama alanına ayrılış tarihini yazın. VPN, e-posta ve ticari program kullanıcısını da kapatın. Dosyaları ve posta kutusu gerekiyorsa bir süre sonra yöneticiye devredilip hesap silinir.
Organizasyon birimlerini departman veya şube bazında kurmak, grup ilkelerini doğru yere bağlamayı da kolaylaştırır. Bilgisayar hesaplarını kullanıcılardan ayrı bir birimde tutmak iyi bir alışkanlıktır.
Kim yönetecek?
Active Directory kurulduktan sonra günlük iş azdır: yeni kullanıcı açmak, ayrılanı kapatmak, şifre sıfırlamak. Ama güncellemeler, yedekler ve olay günlüklerinin ara ara incelenmesi ihmal edilmemeli. Bu işi ofiste kimse üstlenmiyorsa yıllık bakım kapsamında takip edilmesi daha sağlıklıdır.
Domain kurulumu, mevcut bilgisayarların geçişi ve grup ilkelerinin hazırlanması için sunucu kurulum ve bakım sayfamıza göz atabilir, ofis ağınızın durumunu konuşmak için iletişim sayfamızdan bize ulaşabilirsiniz.
Sık sorulan sorular
Kaç bilgisayardan sonra domain yapısına geçmek mantıklı?
Windows Home sürümü domain'e katılabilir mi?
Domain sunucusu kapanırsa kimse bilgisayarını açamaz mı?
Şifreyi her 30 günde bir değiştirtmek güvenliği artırır mı?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…