Büyük şirketlerin bilgi güvenliği politikaları onlarca sayfa sürebilir. Küçük işletmelerde ise çoğu zaman hiç yazılı kural yoktur; her çalışan kendi alışkanlığıyla hareket eder. Oysa birkaç sayfalık, sade bir dille yazılmış bilgi güvenliği politikası, çalışanların neyi neden yapması gerektiğini bilmesini sağlar ve olası bir olayda referans olur.
Şifreler ve hesaplar
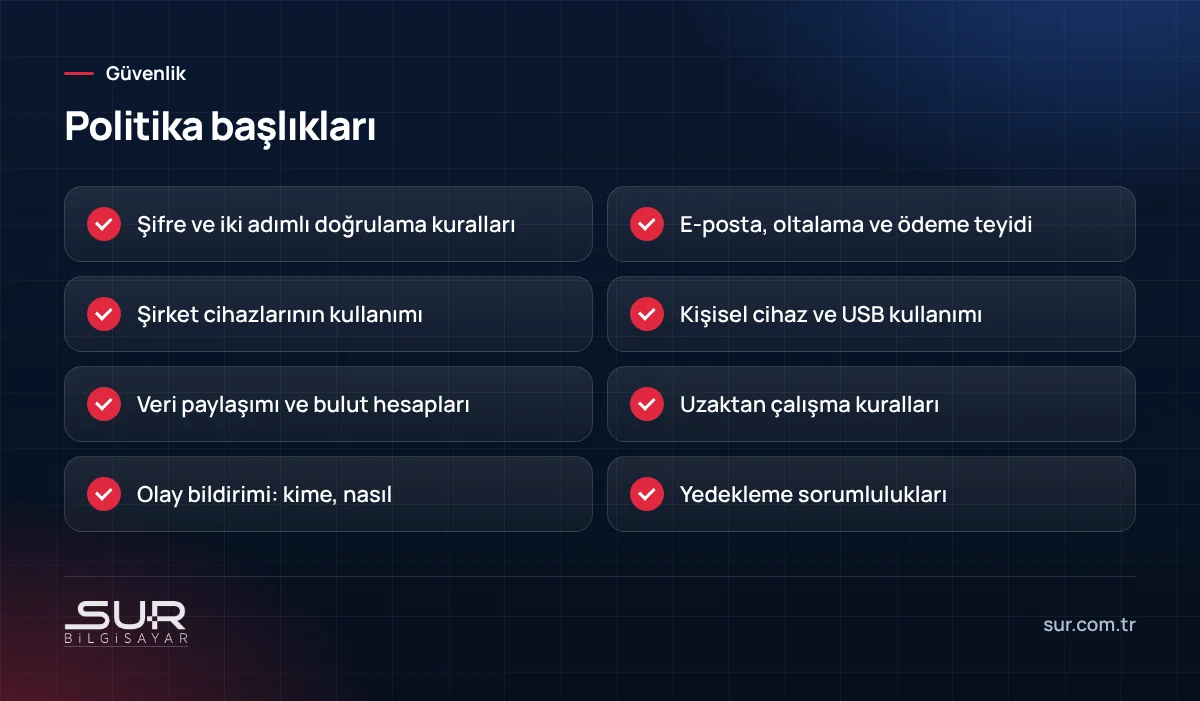
Şifrelerin kimseyle paylaşılmaması, iş ve kişisel hesaplarda farklı şifreler kullanılması, şirketin onayladığı şifre yöneticisinin kullanılması ve e-posta ile uzaktan erişimde iki adımlı doğrulamanın zorunlu olması bu bölümde yer alır.
E-posta ve ödemeler
Şüpheli e-postaların nasıl tanınacağı ve kime bildirileceği, bağlantı ve eklere dikkat edilmesi ve en önemlisi ödeme veya banka hesabı değişikliği taleplerinin mutlaka bilinen bir telefon numarasından teyit edilmesi kuralı açıkça yazılmalıdır. Bu tek kural, ciddi kayıpları önleyebilir. Ayrıntılar için IBAN değişikliği dolandırıcılığı yazımıza bakabilirsiniz.
Cihaz ve veri kullanımı
- Şirket bilgisayarlarına izinsiz program kurulmaması.
- İş verilerinin kişisel bulut hesaplarına ve USB belleklere aktarılmaması.
- Masadan ayrılırken ekranın kilitlenmesi.
- Kişisel cihazlarla iş verilerine erişimin hangi koşullarda mümkün olduğu.
Uzaktan çalışma
Evden veya dışarıdan çalışırken VPN kullanılması, ortak Wi-Fi ağlarında dikkatli olunması ve şirket cihazlarının aile bireyleriyle paylaşılmaması gibi kurallar yer almalıdır. Uzaktan erişim yöntemleri için evden çalışma ve SSL VPN yazımıza bakabilirsiniz.
Olay bildirimi
Bir şüpheli bağlantıya tıklandığında, bir cihaz kaybolduğunda veya ekranda fidye mesajı görüldüğünde çalışanın kimi arayacağı ve ne yapacağı açıkça yazılmalıdır. Hızlı bildirim, olayın etkisini büyük ölçüde azaltır. Çalışanların hata yaptığında bildirmekten çekinmemesi için cezalandırıcı değil, destekleyici bir yaklaşım benimsenmelidir.
Uygulama
Politika işe başlarken imzalatılmalı, yılda bir gözden geçirilmeli ve kısa hatırlatmalarla canlı tutulmalıdır. Oltalama tatbikatları, kuralların uygulanıp uygulanmadığını görmenin iyi bir yoludur; ayrıntılar için oltalama tatbikatı yazımıza bakabilirsiniz.
Yedekleme ve sorumluluklar
Hangi verilerin nerede tutulacağı, yedeklerden kimin sorumlu olduğu ve çalışanların dosyalarını yalnızca yedeklenen ortak alanlarda saklaması gerektiği de politikada yer almalıdır. Masaüstünde veya kişisel klasörde tutulan dosyalar çoğu zaman yedek dışında kalır.
Sur Bilgisayar olarak işletmelerin teknik güvenlik önlemlerini uyguluyor ve çalışanlara yönelik kuralların belirlenmesinde destek veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Politika ne kadar uzun olmalı?
Politikayı kim hazırlamalı?
Çalışanlar politikayı nasıl benimser?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…