Muhasebe birimine tanıdık bir tedarikçiden e-posta gelir: "Banka hesabımız değişti, bu ayki ödemeyi aşağıdaki yeni IBAN'a yapmanızı rica ederiz." Yazı dili, imza, hatta önceki yazışmalar aynıdır. Ödeme yapılır; birkaç gün sonra gerçek tedarikçi parasının gelmediğini söyler. Bu, işletmeleri hedef alan e-posta ile fatura ve ödeme dolandırıcılığının en yaygın biçimidir.
Nasıl gerçekleşiyor?
- Ele geçirilen hesap: Saldırgan tedarikçinin veya sizin e-posta hesabınıza erişir, yazışmaları bir süre izler ve ödeme zamanı geldiğinde araya girer.
- Benzer alan adı: Tedarikçinin alan adına çok benzeyen bir adres alınır; tek harf farkı gözden kaçar.
- Yönlendirme kuralı: Ele geçirilen hesapta gizli bir kural oluşturulur; gerçek tedarikçinin yanıtları sizin gelen kutunuza ulaşmaz.
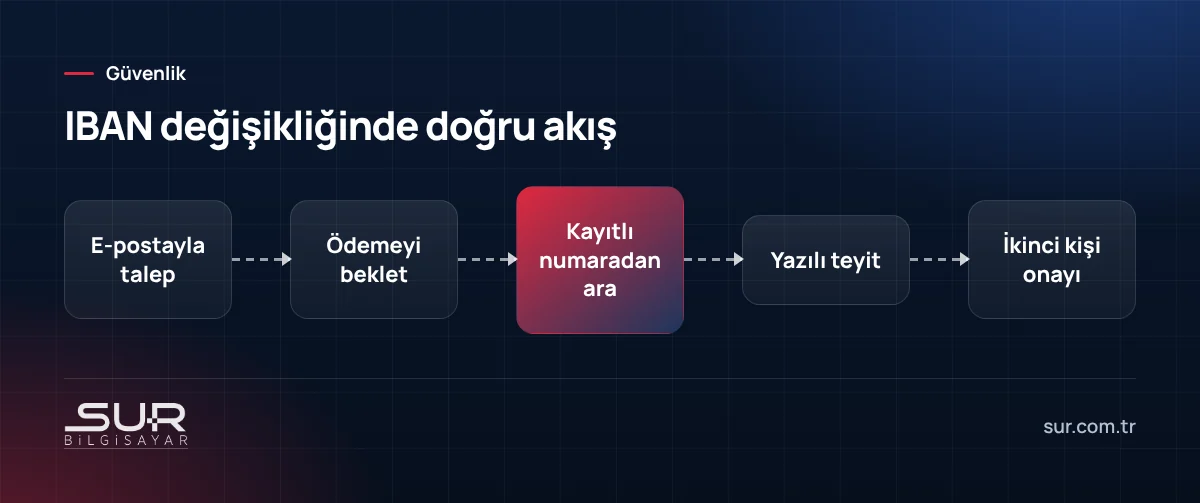
Ödeme sürecine eklenecek kontroller
- Telefonla doğrulama: Banka hesabı değişikliği talepleri, daha önceden kayıtlı numaradan aranarak sözlü olarak teyit edilmeli. E-postadaki numara kullanılmamalı.
- Bekleme süresi: Yeni bir IBAN'a ilk ödeme, doğrulama tamamlanmadan yapılmamalı. "Acil" vurgusu bir uyarı işaretidir.
- İkinci onay: Yeni IBAN'a veya belirli tutarın üzerindeki ödemelerde ikinci bir kişinin onayı aranmalı.
- Cari kartta değişiklik kaydı: Ticari programda tedarikçinin banka bilgisi kimin tarafından ve ne zaman değiştirildi, kayıt altında tutulmalı.
E-posta tarafında önlemler
- Kurumsal e-postada iki adımlı doğrulama açılmalı.
- Alan adınız için SPF, DKIM ve DMARC kayıtları yapılandırılmalı; bu, başkalarının sizin adınıza e-posta göndermesini zorlaştırır. Ayrıntılar için kurumsal e-posta yazımıza bakın.
- Dış kaynaklı e-postalara "harici gönderen" uyarısı eklenmesi dikkat çeker.
- Posta kutularında tanımadığınız yönlendirme ve filtre kuralları düzenli kontrol edilmeli.
Çalışanları bilgilendirin
Bu dolandırıcılık teknik bir açıktan çok, iş süreçlerindeki bir boşluktan yararlanır. Muhasebe ve satın alma çalışanlarının bu senaryoyu bilmesi, en pahalı güvenlik ürününden daha etkili olabilir. Kısa bir iç duyuru ve ödeme talimatının yazılı hâle getirilmesi, "yöneticiden geldi" baskısıyla yapılan aceleci ödemeleri de engeller. Yönetici adına gelen ve gizlilik isteyen ödeme talimatları da aynı şekilde telefonla teyit edilmelidir.
Fark ettiğinizde
Yanlış hesaba ödeme yapıldığını fark ettiğiniz anda bankanızı arayın; paranın geri çağrılabilmesi için zaman kritiktir. Ardından e-posta hesaplarının ele geçirilip geçirilmediği incelenmeli, şifreler değiştirilmeli ve tedarikçi de bilgilendirilmelidir; onun hesabı ele geçirilmiş olabilir. Kişisel veri içeren bir ihlal söz konusuysa yasal bildirim yükümlülükleri de gündeme gelebilir; bu konuyu KVKK veri ihlali yazımızda ele aldık.
Sur Bilgisayar olarak işyerlerinde e-posta güvenliği, iki adımlı doğrulama ve çalışan farkındalığı konularında destek veriyoruz. Ayrıntılar için network güvenliği sayfamıza bakabilirsiniz.
Sık sorulan sorular
E-posta gerçekten tedarikçinin adresinden geliyorsa sahte olabilir mi?
Telefonla doğrularken hangi numarayı aramalıyım?
Ödeme yaptıktan sonra fark ettik. Ne yapmalıyız?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…