Muhasebecinin e-posta hesabı ele geçirildi ve müşteri listesi dışarıya gönderildi. Ya da bir satış temsilcisinin laptopu arabadan çalındı. Ya da web sitenizdeki bir form açığından müşteri bilgileri sızdı. Bu durumların hepsi KVKK açısından kişisel veri ihlalidir ve veri sorumlusu olarak işletmenin belirli süreler içinde yapması gerekenler vardır. Bu yazıda KVKK veri ihlali sonrası ilk saatlerde yapılacakları anlatıyoruz. Bu genel bilgilendirmedir; somut olayda bir hukukçuyla çalışmanızı öneririz.
Kanuni dayanak
6698 sayılı Kanun'un 12. maddesi, işlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi halinde veri sorumlusunun bu durumu en kısa sürede ilgilisine ve Kurul'a bildirmesini öngörür. Kişisel Verileri Koruma Kurulu'nun kararı bu "en kısa süre"yi somutlaştırmıştır: ihlalin öğrenilmesinden itibaren gecikmeksizin ve en geç 72 saat içinde Kurul'a bildirim.
İlk saatler: durdur, koru, anla
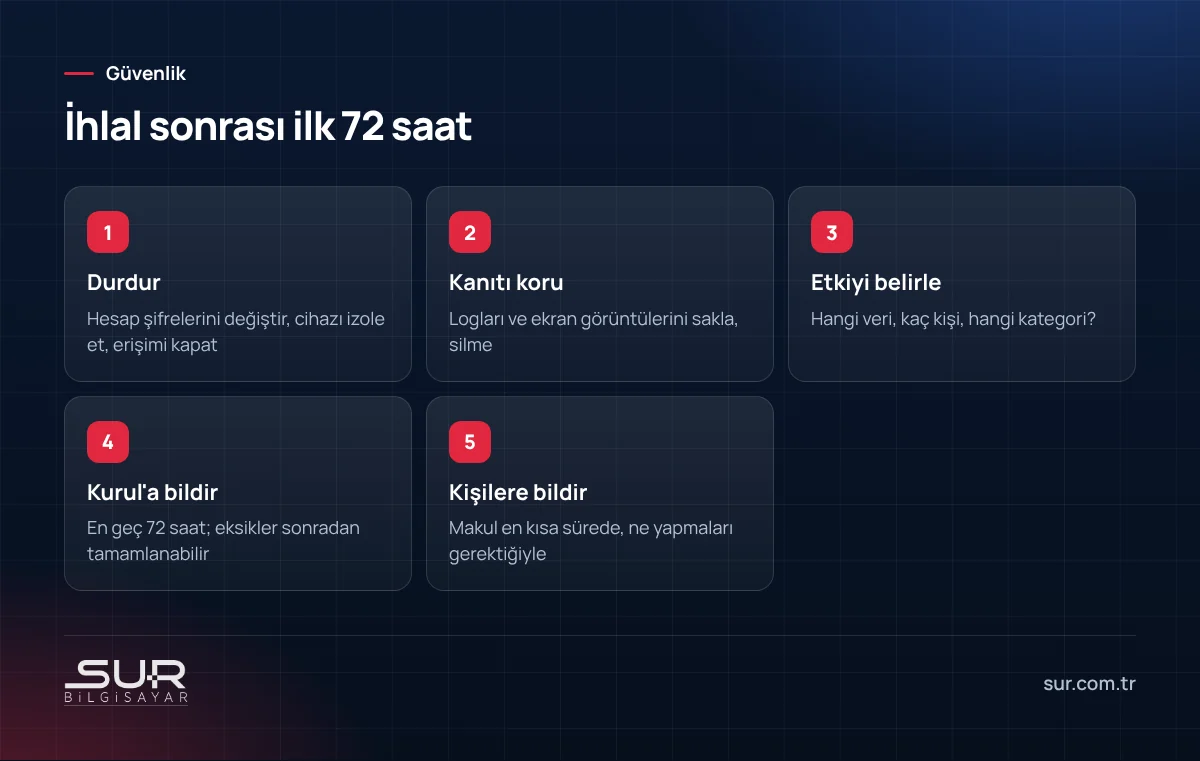
- İhlali durdurun: Ele geçirilen hesabın şifresini değiştirin ve tüm oturumlarını kapatın, çok faktörlü doğrulamayı açın. Sızıntı bir sunucudan oluyorsa ilgili erişimi kapatın, şüpheli cihazı ağdan ayırın.
- Kanıtları koruyun: Telaşla her şeyi silmek sonradan neyin olduğunu anlamayı imkânsız hale getirir. E-posta, firewall ve sunucu kayıtlarını saklayın; ekran görüntüleri alın.
- Etkiyi belirleyin: Hangi veriler etkilendi (ad, telefon, TC kimlik numarası, banka bilgisi, sağlık verisi)? Kaç kişi? Veriler şifreli miydi? Olay ne zaman başladı, ne zaman fark edildi?
Kurul'a bildirim
Bildirim, Kurum'un internet sitesindeki veri ihlali bildirim formu ve sistemi üzerinden yapılır. Formda ihlalin ne zaman ve nasıl olduğu, etkilenen veri kategorileri ve kişi sayısı, alınan önlemler ve iletişim bilgileri istenir. 72 saat içinde bütün bilgilere sahip olmak çoğu zaman mümkün değildir; elde olan bilgilerle bildirim yapılır, eksikler sonradan tamamlanır. Bildirimi geciktirdiyseniz gecikmenin gerekçesini de belirtmeniz gerekir.
İlgili kişilere bildirim
İhlalden etkilenen kişiler tespit edildikten sonra makul olan en kısa sürede kendilerine bildirim yapılır. Bildirimde ne olduğu, hangi verilerinin etkilendiği, olası sonuçları, alınan önlemler ve kendilerinin ne yapması gerektiği (örneğin şifre değiştirmek, şüpheli aramalara karşı dikkatli olmak) açık bir dille anlatılmalı. Doğrudan iletişim bilgisi yoksa uygun başka yöntemler (internet sitesinde duyuru gibi) kullanılabilir.
Kayıt tutma
Bildirim yapsanız da yapmasanız da her ihlal için bir kayıt tutun: ne oldu, hangi veriler, hangi etkiler, hangi önlemler alındı. Bu kayıtlar Kurul'un talebi halinde sunulabilmeli. Aynı kayıtlar, olaydan ders çıkarmak için de değerlidir.
Olmadan önce yapılacaklar
- Disk şifreleme: Laptoplarda BitLocker gibi şifreleme açıksa, çalınan cihaz büyük bir ihlale dönüşmez. Kurtarma anahtarını yönetmeyi BitLocker yazımızda anlattık.
- Çok faktörlü doğrulama: E-posta hesaplarının ele geçirilmesi en yaygın ihlal sebeplerinden biri.
- Kayıtların saklanması: Log yoksa ne olduğunu anlayamazsınız.
- Yazılı olay planı: Kimin kararı vereceği, kimin bildirimi yapacağı önceden belli olsun. Siber Güvenlik Kanunu kapsamındaki bildirimlerle birlikte düşünün; ayrıntılar burada.
Bir ihlal şüphesinde teknik olarak durumu tespit etmek, hesapları güvene almak ve kayıtları korumak için Tokat'ta network güvenliği ekibimize 0 356 214 70 65'ten ulaşabilirsiniz.
Sık sorulan sorular
Veri ihlalini ne kadar sürede bildirmeliyim?
İlgili kişilere de bildirmek zorunda mıyım?
Laptop çalındı ama diski şifreliydi, yine bildirim gerekir mi?
Bildirim nasıl yapılır?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…