Teklif e-postasının "firmaadi1975@gmail.com" adresinden gelmesi, karşı tarafta ister istemez bir güven sorusu yaratıyor. Kurumsal e-posta, yani kendi alan adınızla (info@firmaniz.com, ahmet@firmaniz.com) çalışan e-posta hem profesyonel görünüm sağlıyor hem de çalışan ayrıldığında hesabın şirkette kalmasını sağlıyor. Bu yazıda seçenekleri karşılaştırıyor ve e-postalarınızın spam klasörüne düşmemesi için gereken SPF, DKIM ve DMARC ayarlarını anlatıyoruz.
Üç yol
Hosting e-postası
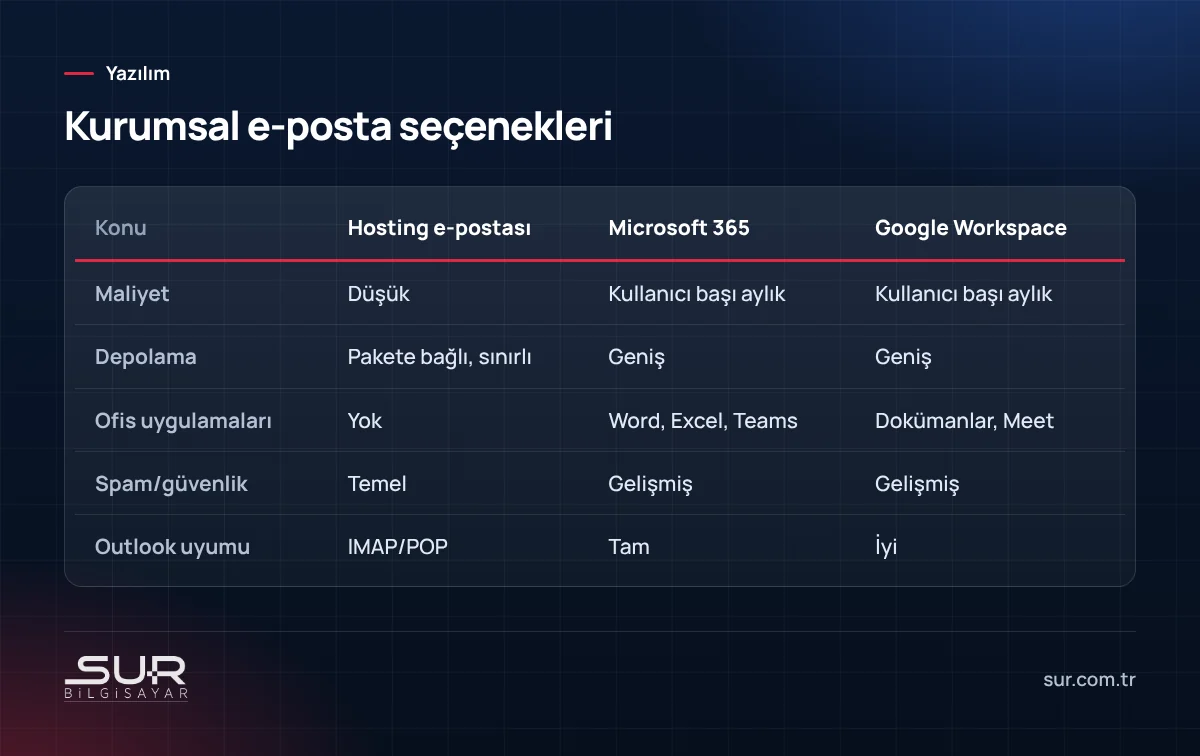
Web sitenizin hosting paketiyle birlikte gelen e-posta. Ucuzdur, birkaç kullanıcılı küçük işletmeler için yeterli olabilir. Zayıf yanları: sınırlı depolama, temel düzeyde spam filtresi, paylaşımlı sunucuda başka bir müşterinin spam göndermesi yüzünden sunucunun kara listeye düşmesi ve web sitesi ile e-postanın aynı yerde durması (biri sorun yaşarsa diğeri de etkilenir).
Microsoft 365
Exchange tabanlı e-posta, geniş depolama, gelişmiş güvenlik, Outlook ile tam uyum. Planına göre Word, Excel, Teams ve OneDrive da gelir. Outlook ve Office kullanan, takvim ve toplantı paylaşan ekipler için doğal seçim.
Google Workspace
Gmail arayüzüyle kurumsal e-posta, Google Drive, Dokümanlar, Meet. Tarayıcı ağırlıklı çalışan, Google araçlarına alışkın ekipler için pratik. Outlook ile de kullanılabilir.
SPF, DKIM, DMARC: e-postanızın kimlik kartı
Büyük e-posta sağlayıcıları, özellikle Gmail ve Yahoo, 2024'ten bu yana gönderici kimlik doğrulaması konusunda belirgin şekilde sıkılaştı. Kimliği doğrulanmayan e-postalar spam'e düşüyor ya da hiç teslim edilmiyor. Bu üç DNS kaydı, alan adınızın gerçekten sizin adınıza e-posta gönderdiğini kanıtlar:
- SPF: "Bu alan adı adına şu sunucular e-posta gönderebilir" listesi. E-posta servisiniz, web sitenizin iletişim formu, ticari programınızın e-Fatura gönderimi gibi tüm gönderim kaynakları burada yer almalı.
- DKIM: Giden e-postalara eklenen dijital imza. Alıcı, imzayı alan adınızdaki açık anahtarla doğrular; e-posta yolda değiştirilmişse imza tutmaz.
- DMARC: SPF ve DKIM kontrollerinden geçemeyen e-postalara ne yapılacağını söyler (izle, karantinaya al, reddet) ve size rapor gönderilmesini sağlar. Başkalarının alan adınızı taklit ederek sahte e-posta göndermesini de zorlaştırır.
Kayıtları eklerken önce DMARC'ı "izleme" modunda başlatıp raporlara bakmak, sonra kademeli olarak sıkılaştırmak en güvenli yoldur. Aksi halde, unutulan bir gönderim kaynağının (örneğin web formunun) e-postaları reddedilebilir.
Geçiş nasıl yapılır?
- Seçilen serviste kullanıcıları ve posta kutularını oluşturun.
- Eski e-postaları IMAP ile yeni posta kutularına taşıyın.
- Alan adınızın DNS'inde MX kaydını yeni servise yönlendirin; SPF, DKIM ve DMARC kayıtlarını ekleyin.
- Bilgisayar ve telefonlardaki e-posta hesaplarını yeni ayarlarla kurun.
- Web formu, yazıcı-tarayıcı, ticari program gibi e-posta gönderen cihaz ve programların ayarlarını güncelleyin.
Güvenlik
Kurumsal e-posta hesaplarında çok faktörlü doğrulamayı zorunlu tutun; e-posta hesabının ele geçirilmesi en yaygın güvenlik olaylarından biri. Bulut e-posta verilerinin yedeklenmesi konusunu ayrı bir yazıda anlattık; Outlook geçişi için de yeni Outlook yazımıza bakabilirsiniz.
Tokat'ta kurumsal e-posta kurulumu, eski e-postaların taşınması ve DNS kayıtlarının doğru yapılandırılması için web yazılım hizmetleri sayfamızdan bize ulaşabilirsiniz.
Sık sorulan sorular
Kurumsal e-posta için en ucuz yol nedir?
SPF, DKIM ve DMARC nedir?
E-postalarım neden karşı tarafta spam'e düşüyor?
Mevcut e-postalarımı yeni sisteme taşıyabilir miyim?
Bu konuda destek mi lazım?
Kurumsal portal, intranet/extranet, e-ticaret ve web tabanlı iş uygulamaları geliştiriyoruz. 2005’ten beri kamu kurumları ve firmalara özel…