Kişisel Verilerin Korunması Kanunu, veri sorumlularının kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek ve verilerin muhafazasını sağlamak için uygun güvenlik düzeyini temin etmeye yönelik teknik ve idari tedbirleri almasını öngörür. Küçük ofislerde bu yükümlülük çoğu zaman yalnızca aydınlatma metniyle sınırlı kalır. Bu yazı genel ve teknik bir bilgilendirmedir; uyum çalışmasının hukuki boyutu için uzman desteği alınmalıdır.
Hesaplar ve yetkiler
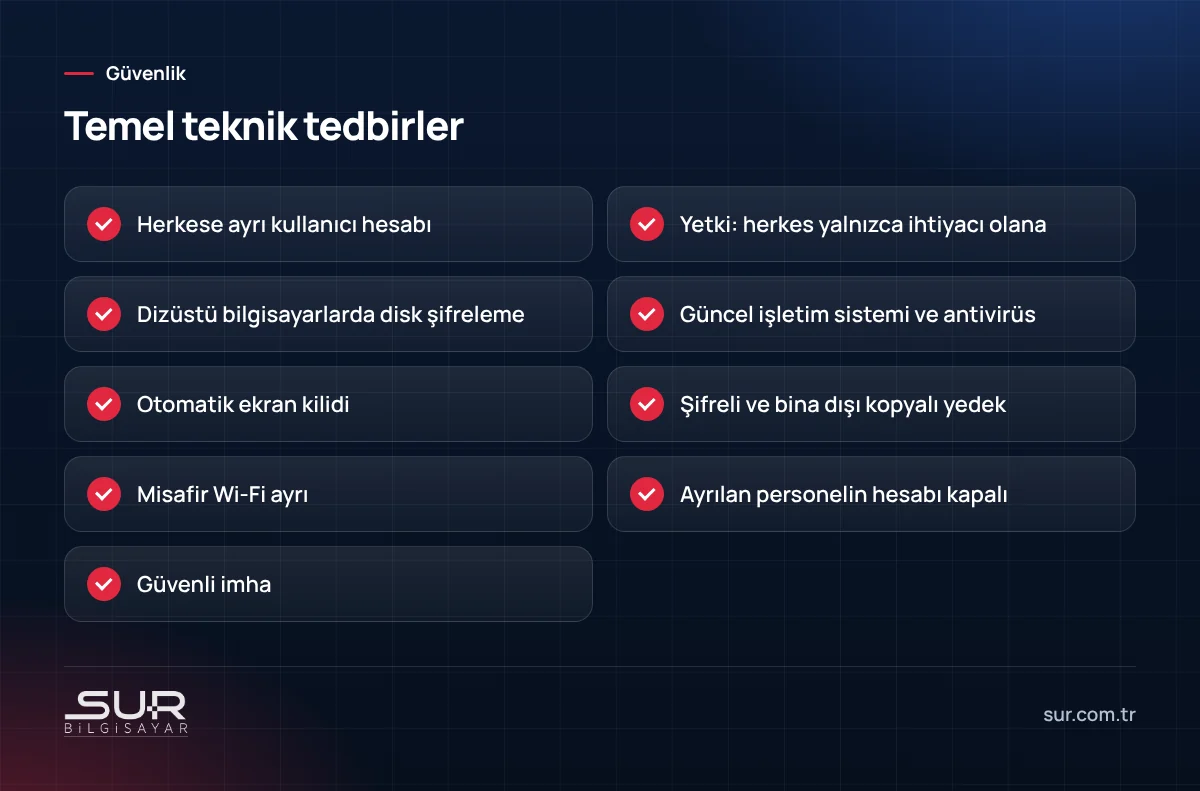
Ofisteki her çalışanın bilgisayara ve programlara kendi kullanıcı hesabıyla girmesi, kimin hangi veriye eriştiğinin izlenebilmesini sağlar. Ortak şifrelerle kullanılan hesaplar bu izlenebilirliği ortadan kaldırır. Her çalışan yalnızca işi için gereken klasör ve verilere erişebilmelidir; muhasebe dosyalarına herkesin erişmesi gerekmez. Yetki düzeni için ortak klasör yapısı ve yetki planı yazımıza bakabilirsiniz.
Disk şifreleme
Dizüstü bilgisayarların çalınması veya kaybolması sık rastlanan bir veri ihlali nedenidir. Disk şifrelemesi açık bir bilgisayardaki veriler, bilgisayar başkasının eline geçse bile okunamaz. Kurtarma anahtarlarının işletmenin erişebildiği güvenli bir yerde saklanması gerekir.
Güncel sistemler ve zararlı yazılım koruması
Güvenlik güncellemesi almayan işletim sistemleri ve programlar, bilinen açıklar nedeniyle risk taşır. Güncellemelerin düzenli yapılması ve güncel bir zararlı yazılım korumasının bulunması temel tedbirlerdendir.
Yedekleme
Verilerin kaybolmaması da veri güvenliğinin bir parçasıdır. Yedekler düzenli alınmalı, şifrelenmeli ve bir kopyası bina dışında tutulmalıdır.
Kayıt ve imha
Kişisel verilere erişimin kayıt altına alınması, bir olay yaşandığında ne olduğunun anlaşılmasını sağlar. Saklama süresi dolan veriler belirlenen yöntemlerle silinmeli, eski bilgisayar ve disklerdeki veriler elden çıkarılmadan önce güvenli şekilde temizlenmelidir. Bu konuda eski bilgisayarı satmadan önce veri silme yazımıza bakabilirsiniz.
Diğer tedbirler
- Otomatik ekran kilidi ve masadan kalkarken ekranı kilitleme alışkanlığı.
- Misafir Wi-Fi'ın ofis ağından ayrılması.
- Ayrılan personelin hesaplarının aynı gün kapatılması.
- Kâğıt belgeler için kilitli dolap ve kontrollü imha.
Bir ihlal yaşanırsa yapılacaklar için KVKK veri ihlali yazımıza bakabilirsiniz.
Sur Bilgisayar olarak küçük ve orta ölçekli işletmelerde kullanıcı yetkileri, şifreleme, yedekleme ve ağ güvenliği tedbirlerini uyguluyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Küçük bir ofis için KVKK teknik tedbirleri gerekli mi?
Hangi tedbirle başlamalıyım?
Kâğıt belgeler de kapsamda mı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…