Bir fidye yazılımı ekranı, ele geçirilmiş bir e-posta hesabı veya müşteri verilerinin sızdığı haberi geldiğinde ilk saatler kritiktir. Plansız yapılan müdahalelerde bilgisayarlar yanlış zamanda kapatılır, kanıtlar silinir, yedekler de şifrelenir veya bildirim süreleri kaçırılır. Birkaç sayfalık bir olay müdahale planı, bu hataları önler.
Roller
Olay anında kimin karar vereceği, kimin teknik müdahaleyi yöneteceği ve kimin dış iletişimi yapacağı önceden belirlenmelidir. Küçük işletmelerde bu kişiler aynı olabilir, ama yedekleri de belirlenmelidir.
İletişim listesi
BT destek firması, internet sağlayıcısı, yazılım firmaları, banka, hukuk danışmanı ve sigorta şirketinin iletişim bilgileri listelenmelidir. Liste basılı olarak da saklanmalıdır.
İlk adımlar
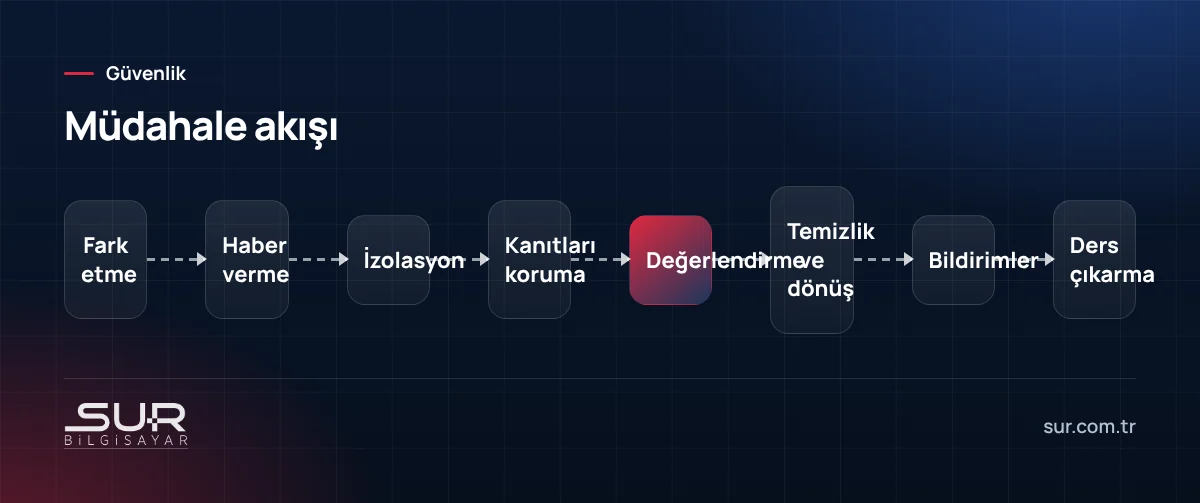
Şüpheli olay fark edildiğinde çalışanların ne yapacağı açık olmalıdır: bilgisayara dokunmadan haber vermek, ağ kablosunu çekmek veya Wi-Fi'yi kapatmak gibi. Fidye yazılımı için ayrıntılar: fidye yazılımı bulaştı, ilk saat.
İzolasyon
Etkilenen cihazlar ağdan ayrılmalı, yayılmayı önlemek için gerekirse ağ bölümleri kapatılmalıdır. Yedek sistemlerin bağlantısı da korunmalıdır.
Kanıtları korumak
Log kayıtları, zararlı dosyalar ve ekran görüntüleri silinmeden saklanmalıdır. Bu kayıtlar hem olayın anlaşılması hem de hukuki süreçler için gereklidir.
Yedekten dönüş
Sistemler temizlendikten veya yeniden kurulduktan sonra yedekten dönüş yapılır. Yedeğin temiz olduğu doğrulanmalıdır; yedek stratejisi için 3-2-1-1-0 yedek kuralı.
KVKK bildirimi
Kişisel veriler etkilendiyse Kişisel Verileri Koruma Kurulu'na bildirim yükümlülüğü ve süresi dikkate alınmalıdır; ayrıntılar için veri ihlali olunca ne yapılmalı.
Müşteri ve çalışan iletişimi
Kime, ne zaman ve ne söyleneceği planlanmalıdır. Belirsiz veya çelişkili açıklamalar güven kaybını büyütür.
Sigorta
Siber sigortası olan işletmeler, sigorta şirketinin bildirim ve süreç kurallarına uymalıdır; ayrıntılar için siber sigorta.
Olay sonrası değerlendirme
Olayın nasıl gerçekleştiği, neyin iyi gittiği ve neyin geliştirilmesi gerektiği yazılı olarak değerlendirilmeli ve plan güncellenmelidir.
Tatbikat
Planın yılda bir kez masa başı bir senaryoyla denenmesi, eksikleri olay olmadan ortaya çıkarır.
Sur Bilgisayar olarak Tokat'ta işletme ve kurumlara olay müdahalesi, yedekten dönüş ve ağ güvenliği konusunda destek veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Küçük bir işletme için plan gerekir mi?
Plan nerede saklanmalı?
Plan ne sıklıkla güncellenmeli?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…