Sigorta acenteleri günlük işlerinde kimlik bilgileri, araç ruhsatları, adresler, telefon numaraları ve bazı ürünlerde sağlık bilgileri gibi hassas verilerle çalışır. Ayrıca birden fazla sigorta şirketinin acente portalına bağlanarak poliçe keser. Bu nedenle bir acentedeki hesap ele geçirilmesi veya veri sızıntısı, hem müşterilere hem de acenteye ciddi zarar verir.
Portal hesapları
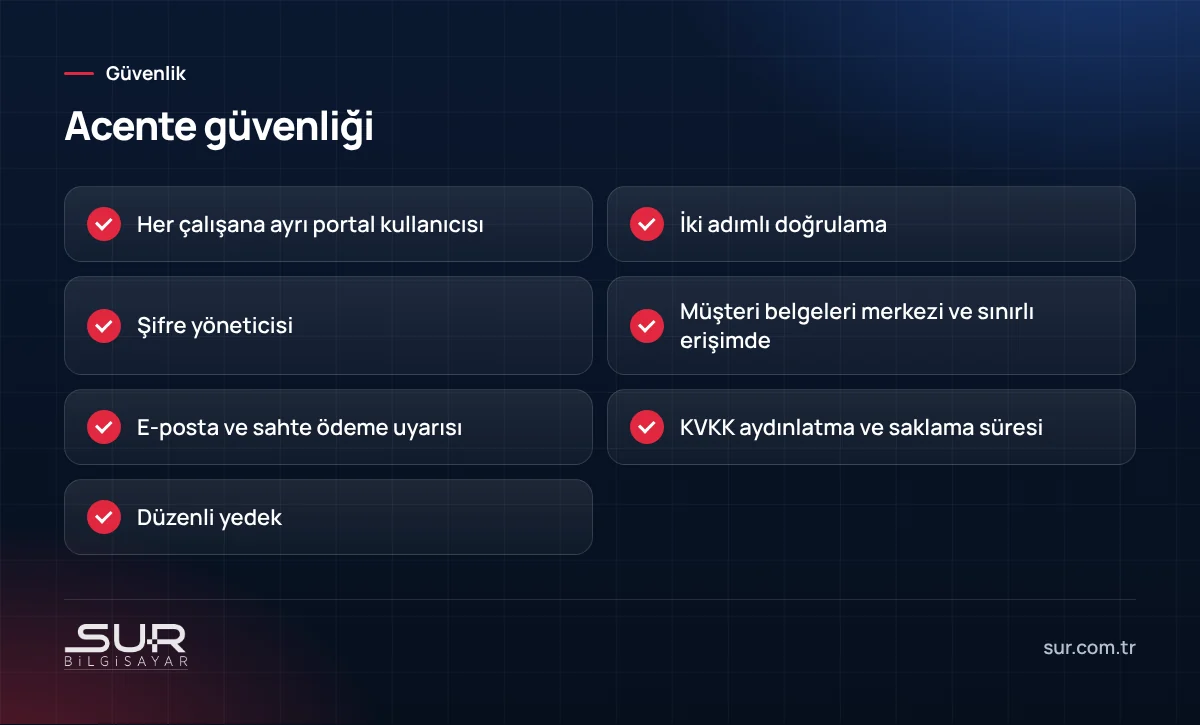
Sigorta şirketlerinin portallarına her çalışan kendi kullanıcısıyla girmelidir. Paylaşılan hesaplar, bir hata veya kötüye kullanımda kimin ne yaptığını belirsizleştirir. İşten ayrılan çalışanın erişimi hemen kapatılmalıdır.
İki adımlı doğrulama
Portal ve e-posta hesaplarında iki adımlı doğrulama açılmalıdır. Ayrıntılar için iki adımlı doğrulama.
Şifreler
Çok sayıda portal şifresinin kâğıtta veya tarayıcıda tutulması risklidir. Kurumsal bir şifre yöneticisi kullanılmalıdır; ayrıntılar için şifre yöneticisi.
Müşteri belgeleri
Kimlik ve ruhsat görüntülerinin çalışanların kişisel telefonlarında ve mesajlaşma uygulamalarında dağınık durması veri ihlali riskidir. Belgeler kurumsal, erişimi sınırlı ve yedeklenen bir yerde tutulmalıdır.
E-posta ve sahte talimatlar
Sahte ödeme talimatları ve oltalama e-postaları acenteleri de hedef alır. Hesap numarası değişikliği bildiren e-postalar telefonla doğrulanmalıdır; ayrıntılar için sahte IBAN değişikliği.
KVKK
Müşterilere aydınlatma yapılmalı, verilerin saklama süreleri belirlenmeli ve süresi dolan veriler düzenli olarak imha edilmelidir.
Bilgisayar güvenliği
Bilgisayarlarda güncellemeler ve güvenlik yazılımı açık olmalı, çalışanlar yönetici yetkisiyle çalışmamalıdır. Ekran kilidi, masadan kalkıldığında açık kalan oturumları korur.
Ağ güvenliği
Müşterilere açık bir Wi-Fi varsa ofis ağından ayrılmalıdır. Güvenlik duvarı, dışarıdan gelen tehditlere karşı ilk savunma hattıdır.
Yedek
Müşteri kayıtları ve belgeler düzenli yedeklenmeli, en az bir kopya ofis dışında tutulmalıdır.
Çalışan farkındalığı
Çalışanların sahte e-posta, sahte arama ve şüpheli bağlantıları tanıması, teknik önlemler kadar önemlidir. Kısa ve düzenli bilgilendirmeler, en yaygın saldırıları boşa çıkarır.
Temiz masa
Basılı poliçe ve kimlik fotokopileri masada açıkta bırakılmamalı, kilitli dolapta tutulmalı ve süresi dolanlar imha edilmelidir.
Sur Bilgisayar olarak Tokat'taki acente ve büro işletmelerine ağ güvenliği, yedekleme ve teknik destek hizmeti veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Portal şifrelerini çalışanlar arasında paylaşabilir miyiz?
Müşteri belgelerini WhatsApp'tan almak sorun mu?
Acente için en büyük risk ne?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…