Güvenlik duvarı, antivirüs ve güncellemeler önemli önlemlerdir; ancak bunların gerçekten işe yarayıp yaramadığı ancak denenerek anlaşılır. Sızma testi, sistemlerinizin gerçek bir saldırgan gözüyle, izinli ve kontrollü olarak denenmesidir. Amaç, saldırgandan önce açıkları bulmaktır.
Zafiyet taramasından farkı
Zafiyet taraması otomatik araçlarla bilinen açıkları listeler. Sızma testinde ise uzman bu açıkları birleştirerek gerçekten sisteme girilip girilemeyeceğini, hangi verilere ulaşılabileceğini dener. Tarama için zafiyet taraması.
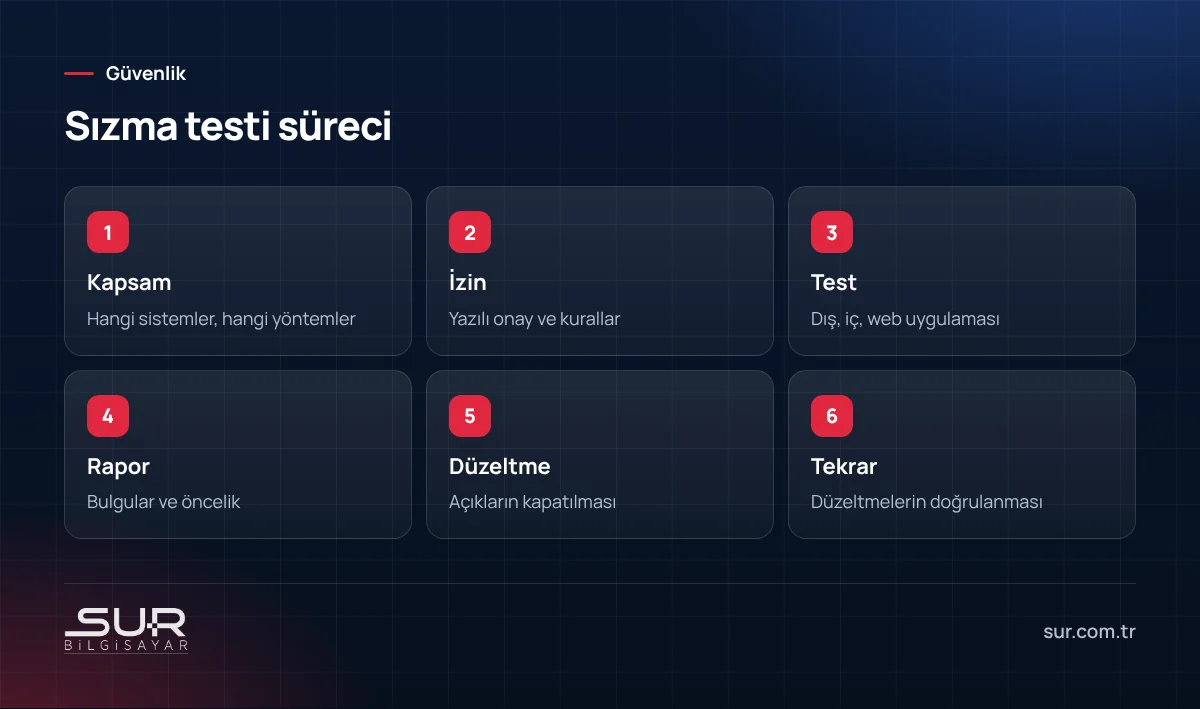
Kapsam
Hangi sistemlerin test edileceği önceden belirlenir: internete açık sunucular, web siteleri, uzaktan erişim, iç ağ veya kablosuz ağ. Kapsam dışı sistemlere dokunulmaz.
Dış ve iç test
Dış test, internetten görünen sistemleri hedefler. İç test, saldırganın bir şekilde iç ağa girdiğini varsayarak ne kadar ilerleyebileceğini gösterir.
Web uygulaması
Müşteri portalı, e-ticaret sitesi veya kurum içi web uygulamaları ayrı bir test kapsamı gerektirir. Yetkisiz veri erişimi ve giriş atlatma gibi açıklar burada aranır.
Yazılı izin
Sızma testi yalnızca sistem sahibinin yazılı izniyle yapılır. İzin belgesi kapsamı, zaman aralığını ve yasak yöntemleri içermelidir. Barındırma sağlayıcısının kuralları da kontrol edilmelidir.
Rapor
İyi bir rapor bulguları önem derecesine göre sıralar, nasıl kullanılabileceğini açıklar ve somut düzeltme önerileri sunar. Yönetici özeti ile teknik ayrıntılar ayrı bölümler olmalıdır.
Düzeltme ve tekrar test
Raporun değeri, bulguların düzeltilmesiyle ortaya çıkar. Kritik açıklar öncelikle kapatılmalı ve düzeltmelerin işe yaradığı tekrar testle doğrulanmalıdır.
Ne zaman yaptırılmalı?
Yeni bir web uygulaması yayına alınmadan önce, ağ yapısında büyük değişikliklerden sonra, müşteri veya mevzuat gerekliliği olduğunda ve belirli aralıklarla yapılması önerilir.
Önce temel önlemler
Güncellemeler, güçlü şifreler, iki adımlı doğrulama ve yedek gibi temel önlemler alınmamışsa sızma testi bunları tek tek listeleyecektir. Önce temel kontrol listesinin tamamlanması bütçeyi daha verimli kullanır; ayrıntılar için bilgi güvenliği politikası.
Kamu kurumları
Kamu kurumları için bilgi güvenliği rehberindeki gereklilikler de dikkate alınmalıdır; ayrıntılar için kamu bilgi güvenliği rehberi.
Sur Bilgisayar olarak Tokat'ta ağ güvenliği, güvenlik duvarı yapılandırması ve test bulgularının düzeltilmesi konusunda destek veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Sızma testi ile zafiyet taraması aynı şey mi?
Test sistemlerimi bozar mı?
Ne sıklıkla yapılmalı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…