Bir işletmenin ağında yalnızca bilgisayarlar değil; sunucular, yazıcılar, kamera kayıt cihazları, modemler, NAS cihazları ve akıllı cihazlar da bulunur. Bu cihazların yazılımları zamanla güncelliğini yitirir ve bilinen güvenlik açıkları birikir. Zafiyet taraması bu açıkları düzenli olarak bulmanın yoludur.
Nasıl çalışır?
Tarama araçları ağdaki cihazları bulur, açık portları ve çalışan hizmetleri belirler ve bunları bilinen açık veritabanlarıyla karşılaştırır. Sonuçlar önem derecesine göre listelenir.
Dış ve iç tarama
Dış tarama, internetten görünen IP adreslerini ve hizmetleri kontrol eder. İç tarama ise ağ içindeki tüm cihazları kapsar. İkisi farklı riskleri gösterir.
Kimlik bilgili tarama
Tarama aracına cihazlarda oturum açma yetkisi verildiğinde kurulu yazılımlar ve eksik güncellemeler çok daha doğru tespit edilir.
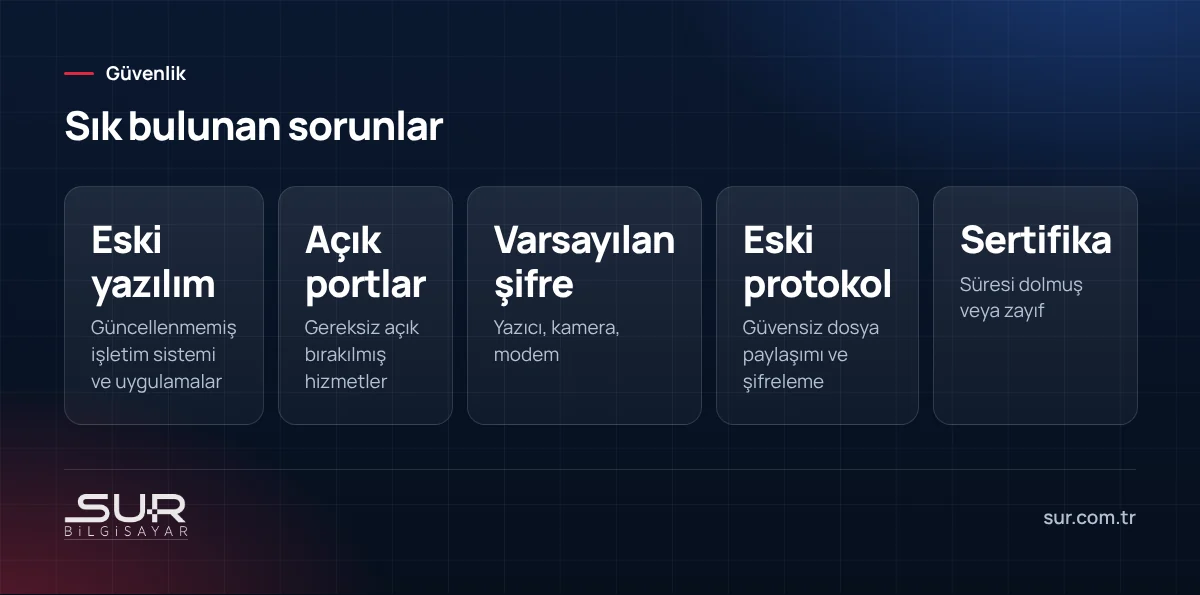
Sık bulunan sorunlar
Güncellenmemiş işletim sistemleri, varsayılan şifreli yazıcı ve kamera cihazları, gereksiz açık portlar ve eski protokoller en sık bulunan sorunlardır. Kamera cihazları için NVR ve DVR güvenliği, yazıcılar için ağ yazıcısı güvenliği.
Önceliklendirme
Her bulgu aynı aciliyette değildir. İnternete açık ve kritik önemdeki açıklar önce kapatılmalıdır. İç ağdaki düşük önemli bulgular planlı bakımda ele alınabilir.
Yanlış pozitifler
Tarama araçları bazen gerçekte olmayan açıkları raporlayabilir. Bulgular düzeltme öncesinde doğrulanmalıdır.
Düzeltme takibi
Bulguların kim tarafından, ne zamana kadar düzeltileceği kayıt altına alınmalı ve sonraki taramada kapandığı kontrol edilmelidir.
Destek süresi biten sistemler
Üreticinin artık güncelleme yayınlamadığı sistemler, tarama raporlarında sürekli kritik bulgu olarak görünür. Bu sistemlerin yenilenmesi planlanmalıdır; ayrıntılar için destek süresi biten yazılım ve donanım.
Düzenli tarama
Ağ sürekli değişir: yeni cihazlar eklenir, yeni açıklar yayınlanır. Bu nedenle tarama bir kerelik değil, düzenli aralıklarla yapılmalıdır.
Sızma testiyle ilişkisi
Zafiyet taraması, sızma testinin yerini tutmaz ama onu tamamlar; ayrıntılar için sızma testi.
Tarama izni
Tarama yalnızca kurumun kendi sistemlerinde ve yetkili kişilerin onayıyla yapılmalıdır. Barındırma sağlayıcısındaki sunucular için sağlayıcının kuralları kontrol edilmelidir.
Sur Bilgisayar olarak Tokat'ta ağ güvenliği, güncelleme yönetimi ve tarama bulgularının düzeltilmesi konusunda destek veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Zafiyet taraması sistemleri yavaşlatır mı?
Tarama sonucundaki her bulguyu düzeltmek gerekir mi?
Ne sıklıkla tarama yapılmalı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…