E-postayı Microsoft 365'e, dosyaları OneDrive ve SharePoint'e ya da Google Workspace'e taşıyan işletmelerde sık duyduğumuz bir cümle var: "Artık bulutta, Microsoft yedekliyordur." Bu cümle yarı doğru. Bulut sağlayıcılar paylaşılan sorumluluk modeliyle çalışır: altyapıyı onlar korur, verinin kendisini korumak büyük ölçüde sizin işinizdir. Bu yazıda Microsoft 365 ve Google Workspace verilerini ayrıca yedeklemenin neden gerektiğini anlatıyoruz.
Sağlayıcı neyi korur?
Microsoft ve Google verilerinizi birden fazla veri merkezinde kopyalar; bir disk veya sunucu bozulduğunda hiçbir şey kaybetmezsiniz. Hizmetin çalışmaya devam etmesi onların sorumluluğundadır. Bu güçlü bir korumadır, ama bir yedek değil, bir yüksek erişilebilirlik çözümüdür. Siz bir e-postayı silerseniz, silinmiş hali de aynı güvenilirlikle her yere kopyalanır.
Neyi korumaz?
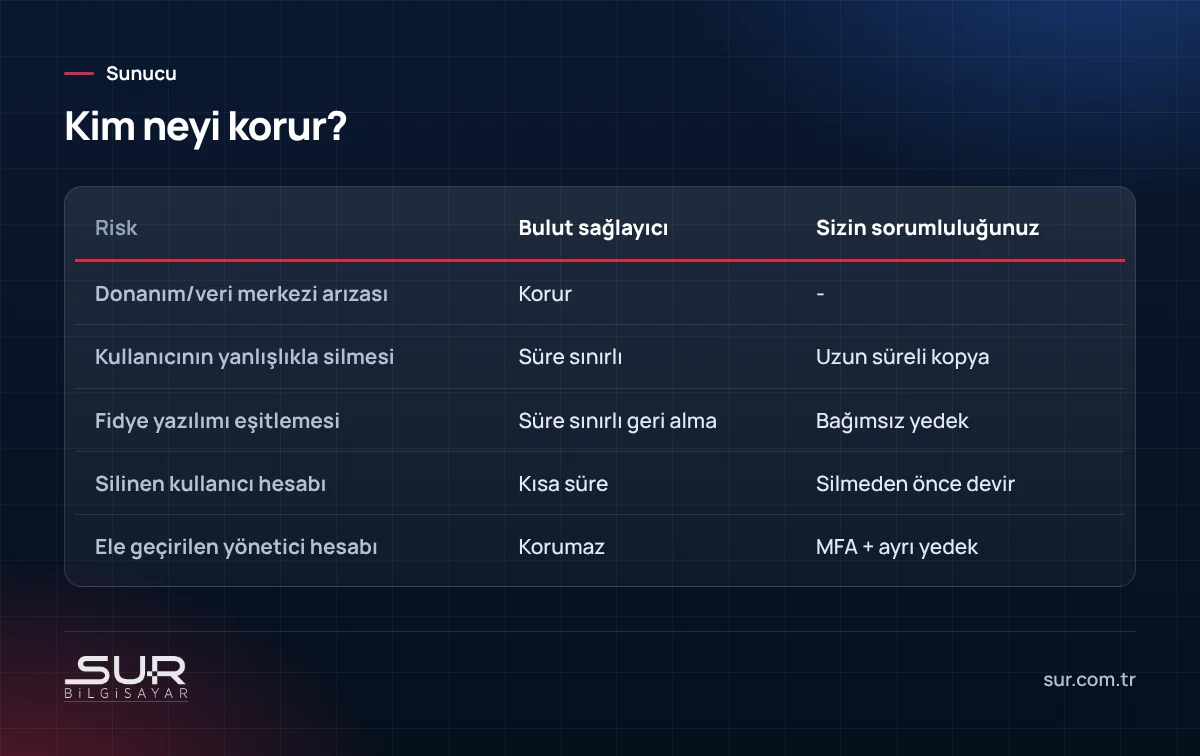
- Kullanıcı hataları: Silinen bir klasör, üzerine yazılan bir Excel dosyası. Geri dönüşüm kutuları ve sürüm geçmişi belirli bir süreye kadar kurtarır; SharePoint ve OneDrive geri dönüşüm kutusu 93 gün, Exchange Online'da silinen öğeler varsayılan 14 gün (yönetici 30 güne çıkarabilir). Fark iki ay sonra edilen bir kayıp geri gelmez.
- Fidye yazılımı: Bilgisayardaki eşitlenen dosyalar şifrelenince şifreli halleri buluta da gider. OneDrive'ın "dosyalarınızı geri yükleyin" özelliği yakın geçmişe dönmeyi sağlar ama süresi sınırlıdır.
- Silinen kullanıcılar: Ayrılan çalışanın hesabı silinince posta kutusu ve OneDrive kısa bir süre sonra kalıcı olarak gider. Lisans tasarrufu için aceleyle silinen hesaplar, aylar sonra aranan yazışmaları da götürür.
- Ele geçirilen yönetici hesabı: Kötü niyetli biri yönetici yetkisiyle verileri silebilir ve saklama ilkelerini değiştirebilir.
- Yasal saklama ihtiyaçları: Ticari yazışmaları ve belgeleri yıllarca saklamanız gerekebilir; varsayılan ayarlar bunu sağlamaz.
Ne yapılmalı?
- Saklama ilkeleri: Microsoft 365'te Purview saklama ilkeleri, Google Workspace'te Vault ile e-posta ve dosyaların belirli süre silinmeden saklanmasını sağlayabilirsiniz (lisans planınıza bağlıdır). Bu tam bir yedek değildir ama önemli bir katmandır.
- Bağımsız yedek: Microsoft 365 veya Google Workspace verilerini sağlayıcının dışındaki bir depoya düzenli kopyalayan bir yedekleme çözümü kullanın. Böylece sağlayıcı hesabınıza bir şey olsa da veri elinizde kalır.
- Çalışan ayrılış süreci: Hesabı silmeden önce posta kutusunu paylaşılan posta kutusuna çevirin veya verileri yöneticiye devredin.
- Yönetici hesaplarını koruyun: MFA zorunlu, yönetici sayısı az, günlük işler yönetici olmayan hesaplarla.
Yerel sunucu yedeklemesiyle birlikte düşünün
Bulut verileri, şirketteki sunucu ve veritabanı yedekleriyle birlikte tek bir yedekleme planında yer almalı. 3-2-1-1-0 kuralını bulut verileri için de uygulayabilirsiniz; ayrıntılar değiştirilemez yedek yazımızda. OneDrive'ın bilgisayardaki davranışı için de OneDrive klasör yedeklemesi yazımıza bakabilirsiniz.
Microsoft 365 veya Google Workspace kullanan işletmeniz için saklama ve yedekleme planı kurmak isterseniz Tokat'ta sunucu kurulum ve bakım ekibimizle görüşebilirsiniz.
Sık sorulan sorular
Microsoft 365 verilerimi yedekliyor mu?
Silinen e-postalar ne kadar süre geri getirilebilir?
Ayrılan çalışanın hesabını silersem verileri ne olur?
Fidye yazılımı OneDrive'daki dosyaları da şifreler mi?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…